Ak sa tieto obvinenia potvrdia, išlo by o jeden z najsofistikovanejších podvodov, aké online poker kedy zažil. Útočník by totiž nepotreboval prelomiť bezpečnosť samotnej herne. Stačilo mu dostať škodlivý alebo kompromitovaný softvér do počítača súpera a následne sledovať presne to, čo videl hráč na svojom monitore. Prvé verejné informácie zverejnil anonymný bezpečnostný výskumník vystupujúci na sieti X pod menom „WolfSec0x0“. Podľa jeho zistení bol na zariadeniach viacerých profesionálov nainštalovaný nástroj Mesh Agent, ktorý umožňuje vzdialenú správu počítača.
Hoci ide pôvodne o legitímny softvér, v tomto prípade mal byť podľa obvinení nainštalovaný bez vedomia hráčov a pripojený k serveru ovládanému útočníkom. Postupne sa začali objavovať aj mená konkrétnych hráčov, podozrivé účty a výsledky z high-stakes cash games. Do centra komunitného vyšetrovania sa dostal kanadský hráč Paul Gregg, ktorého viaceré zdroje spájajú s účtami používanými na GGPoker, CoinPoker a Winning Poker Network.
Doterajšie informácie však stále pochádzajú najmä z bezpečnostnej analýzy, komunitného vyšetrovania a verejne dostupných herných dát. Neexistuje zatiaľ kompletná forenzná správa ani oficiálne stanovisko, ktoré by definitívne potvrdilo celý rozsah podvodu, počet poškodených hráčov alebo celkovú finančnú škodu. To, čo už bolo zverejnené, však naznačuje, že nejde o bežné používanie zakázaného solvera či RTA. Ak mal niekto skutočne prístup k obrazovkám súperov, mohol počas hry vidieť ich karty v reálnom čase – a podľa dostupných tvrdení si cielene vyberať práve hráčov, ktorých zariadenia boli kompromitované.
Paul Gregg started in early 2024 on WPN as JackKlompus making $400k winning at +24bb/100 vs the best in the world.
— Frankie Carson (@FrankieCPoker) September 30, 2026
He started feeling the pressure of people figuring him out, so in the summer of last year he stopped playing before resuming in October under the new screenname OxO… pic.twitter.com/9vguHebGAA
Útok mohol prebiehať už od marca 2024
Bezpečnostný výskumník vystupujúci na X ako „WolfSec0x0“ uviedol, že na počítačoch hráčov bol bez ich vedomia nainštalovaný nástroj vzdialenej správy Mesh Agent, ktorý je súčasťou legitímnej open-source platformy MeshCentral. Podľa jeho vyšetrovania sa prvá známa aktivita objavila už 16. marca 2024 a napadnutý softvér mohol zostať na niektorých počítačoch niekoľko mesiacov, prípadne viac než rok. Aktuálny odhad hovorí o približne 10 až 30 zasiahnutých hráčoch v Európe, Severnej Amerike a Oceánii. Nešlo pritom o klasický vírus vytvorený špeciálne pre poker.
MeshCentral je legitímny nástroj na vzdialenú správu zariadení. Ak však niekto tajne nainštaluje jeho agenta a pripojí ho k vlastnému serveru, môže získať prakticky kompletný vzdialený prístup k počítaču. V prípade napadnutých pokerových hráčov to malo znamenať možnosť sledovať obrazovku v reálnom čase – a teda vidieť aj hole cards počas hry. Útočník mohol mať potenciálne prístup aj k súborom, uloženým heslám, session cookies, platobným údajom či kryptomenovým peňaženkám.
Paul Gregg sa dostal do centra vyšetrovania
Zásadnou novinkou je identifikovanie účtov, ktoré high-stakes komunita spája s Paulom Greggom.
Podľa informácií zverejnených Alekseyom „Avr0ra“ Borovkovom a následne spracovaných PokerListings a ďalšími médiami mal byť Gregg spájaný s nasledujúcimi účtami:
-
GGPoker: Paul Gregg
-
CoinPoker: Europe
-
Winning Poker Network: JackKlompus
-
Winning Poker Network: OxOO
-
Winning Poker Network: Ez[Pz]
⚠️ Online poker players: we've confirmed a covert remote-access agent planted on players' Windows PCs through compromised poker software.
— WolfSec0x0 (@wolfsec0x0) September 29, 2026
Current estimate: ~30 users affected, in several countries across Europe, North America and Oceania.
Details and checks below 🧵
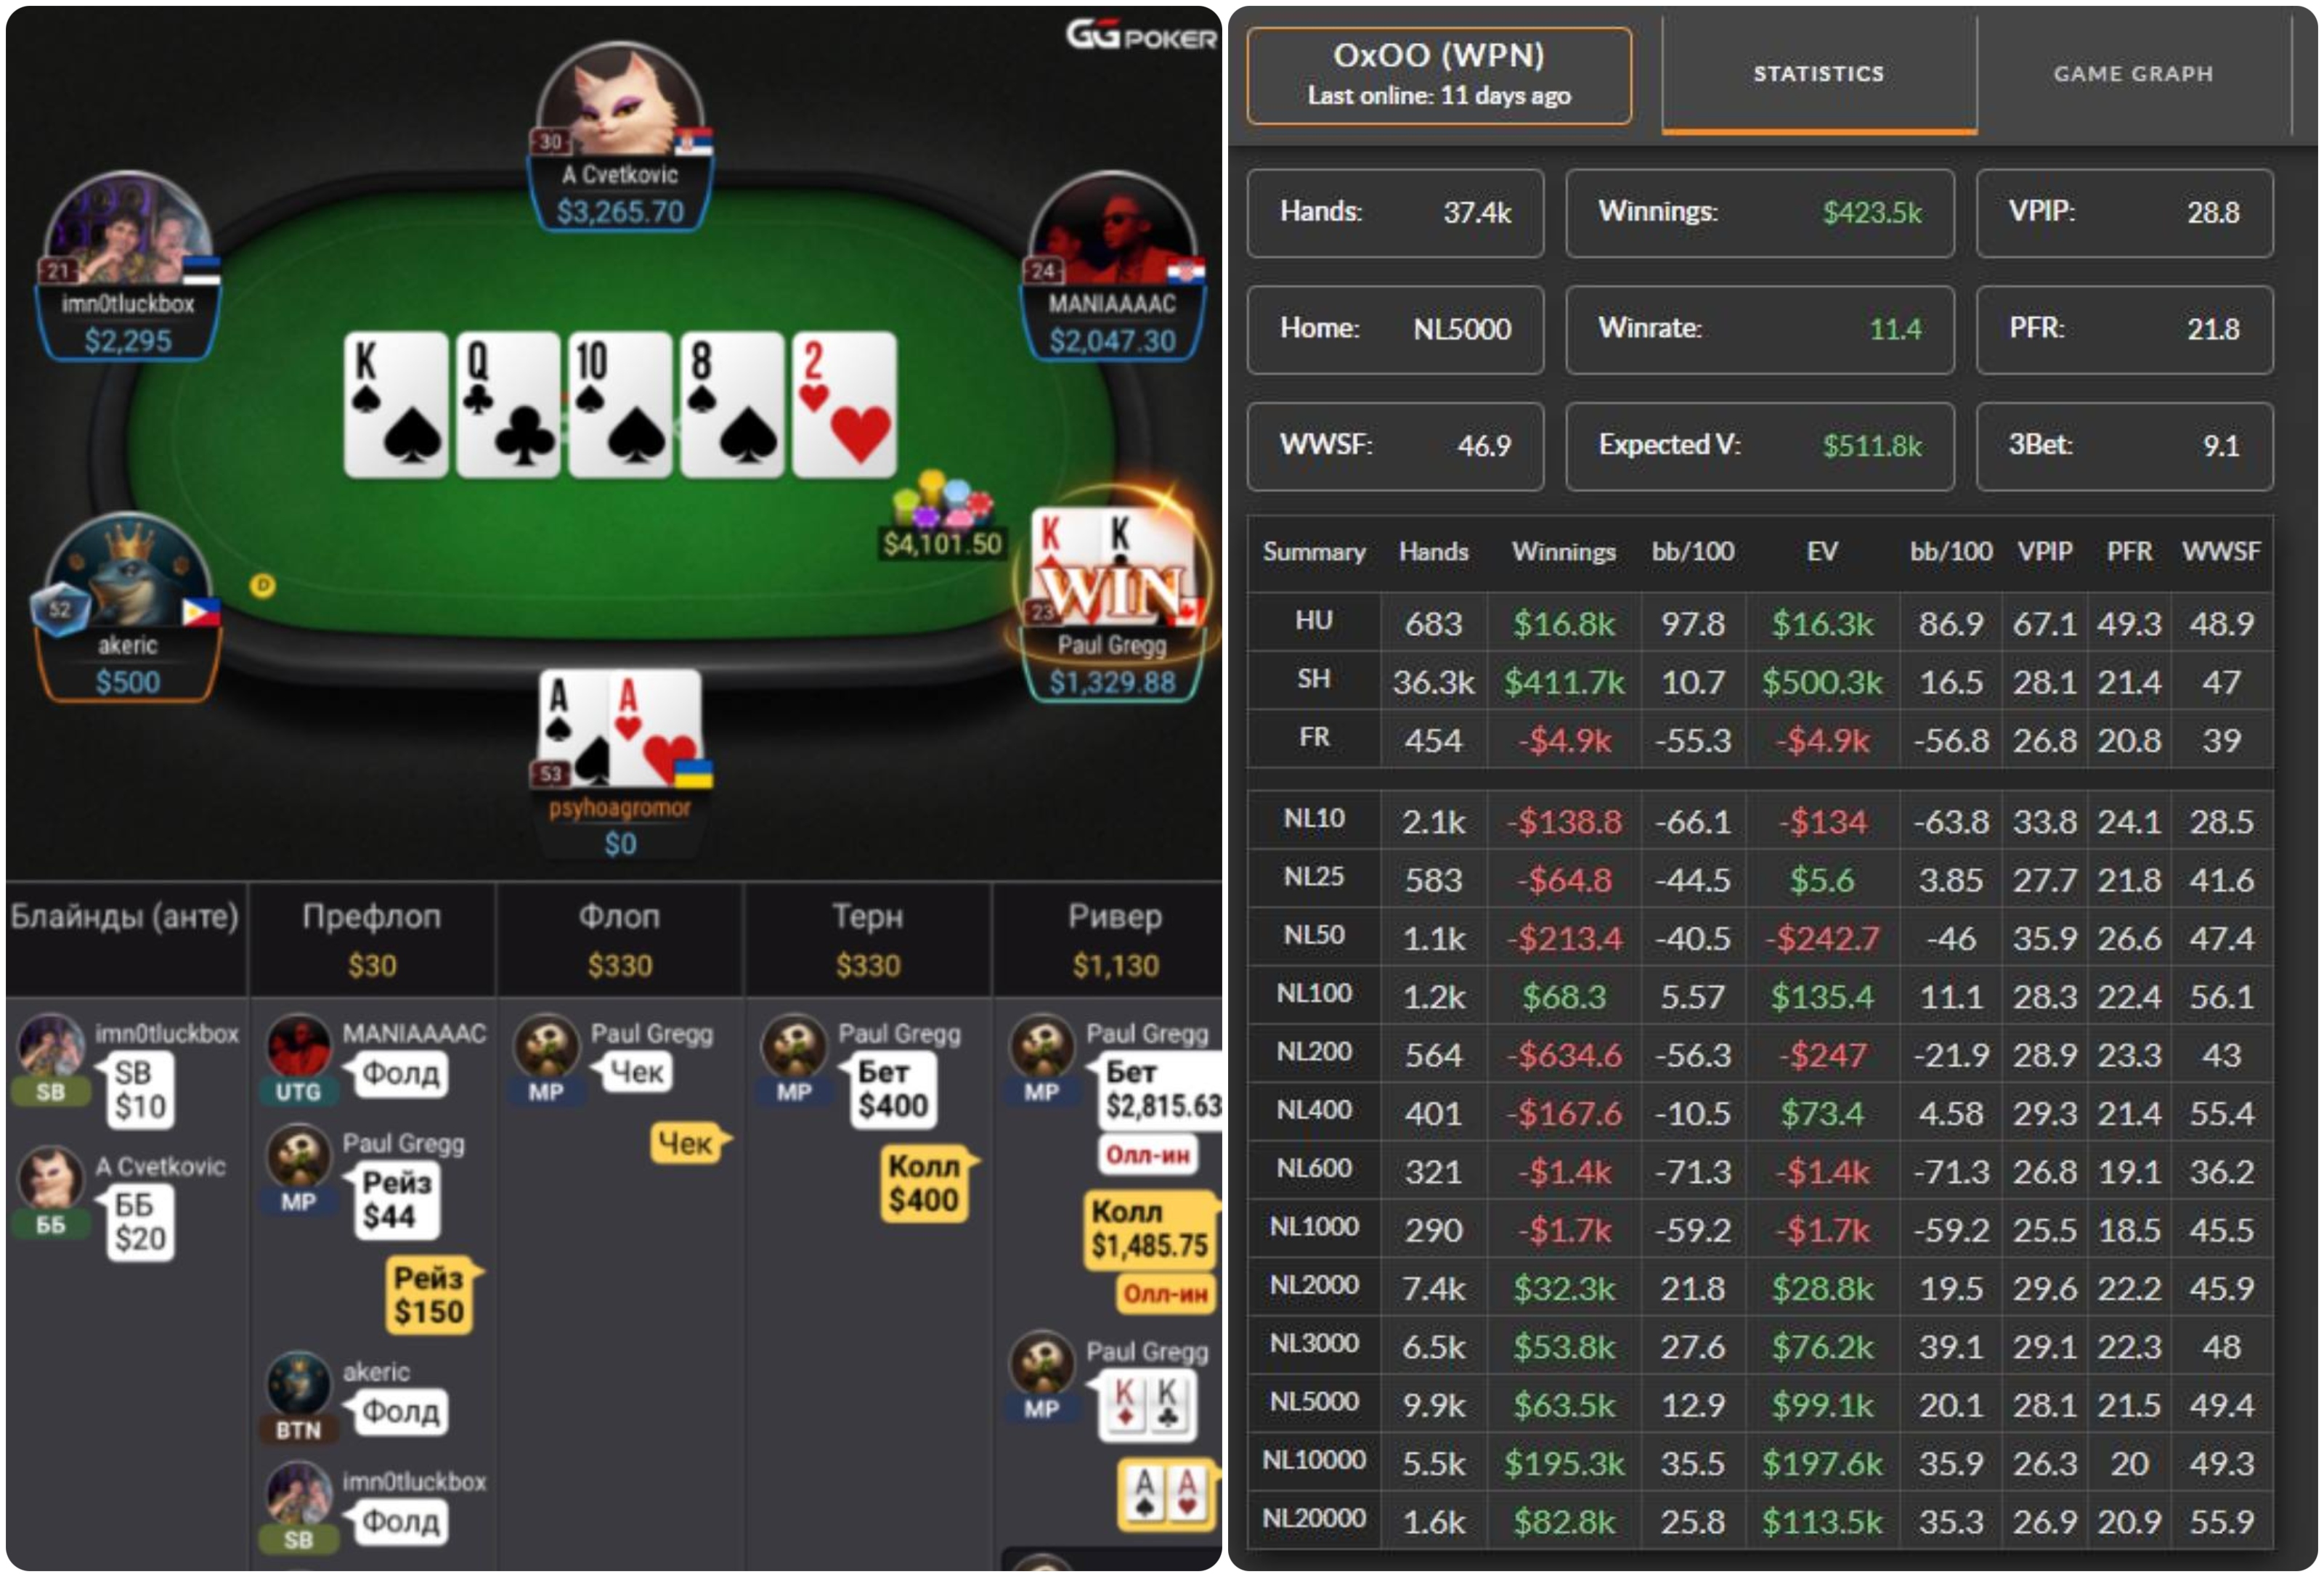
Tieto prepojenia v tejto chvíli vychádzajú z komunitného vyšetrovania a zverejnených dát a nemožno ich považovať za konečný výsledok oficiálneho vyšetrovania. Pozornosť vzbudili predovšetkým mimoriadne silné výsledky niektorých z týchto účtov. Podľa údajov SmartHand citovaných PokerListings dosiahli účty OxOO a JackKlompus kombinovaný profit presahujúci 837.000$. Účty sa zároveň opakovane objavovali medzi najziskovejšími hráčmi vo vysokých cash games.
Paul Gregg mal napríklad v máji 2026 skončiť ako najziskovejší hráč na NL2K s profitom približne 55.000 $. JackKlompus vykázal podľa StatName za rok 2025 približne 232.000 $ a OxOO 162.000 $. To samo osebe samozrejme nie je dôkazom podvádzania. Oveľa dôležitejšie boli vzory, ktoré sa podľa hráčov objavili pri podrobnejšej analýze hier.
Viac než 90 % hier proti určitým súperom?
High-stakes hráči začali podľa zverejnených informácií skúmať, proti komu podozrivé účty najčastejšie hrávali a od koho získavali najviac peňazí. Výsledkom mal byť mimoriadne zvláštny vzorec. Podľa rekonštrukcie prípadu sa pri niektorých účtoch viac než 90 % odohraných hand sústreďovalo proti konkrétnej skupine hráčov. Práve niektorí z týchto súperov následne objavili Mesh Agent na svojich počítačoch.
Ak by sa toto prepojenie definitívne potvrdilo, vysvetľovalo by to, prečo mohlo údajné podvádzanie fungovať tak dlho bez toho, aby ho pokerové herne okamžite zachytili. Podozrivý totiž nemusel vidieť karty všetkých hráčov pri stole. Výhodu mohol mať iba proti tým súperom, ktorých počítače boli kompromitované. Proti ostatným mohol hrať úplne normálne. Takýto model by zároveň umožňoval cielene vyhľadávať konkrétne obete – teda klasický „bumhunting“, ale s vedomím, že proti vybranému súperovi môže útočník potenciálne vidieť jeho hole cards.
Gregg mal byť podozrivý už niekoľko mesiacov
Ruský high-stakes hráč Gleb „psyhoagromor“ Kovtunov podľa Poker-Red uviedol, že svoje pochybnosti o hre Paula Gregga riešil v súkromí už od apríla. Niektoré rozhodnutia, sizingy a línie mali podľa neho až príliš často dokonale reagovať na konkrétnu silu súperovej handy. Približne mesiac pred verejným vypuknutím kauzy mal svoje podozrenie posunúť do skupiny high-stakes hráčov, ktorá sa venuje boju proti RTA a ďalším formám podvádzania.
This is one of the biggest things that has happened in online poker, how we react to it as a community and individuals is very important. If you’ve played online on a desktop in the last few years (and especially if higher stakes cash and used any 3rd party tools) please follow… https://t.co/z1PQ1y83vN
— Patrick Leonard 🫡 (@padspoker) September 29, 2026
Gregg sa podľa jeho tvrdenia približne o dva dni neskôr prestal objavovať pri stoloch. Kovtunov neskôr tvrdil, že Mesh Agent našiel aj na svojom vlastnom počítači. Ďalší hráč mal takisto potvrdiť prítomnosť programu a zároveň uviesť, že Gregg bol hráčom, ktorý proti nemu na GGPoker vyhral najviac peňazí. Tieto tvrdenia sú však naďalej súčasťou komunitného vyšetrovania a zatiaľ neboli komplexne potvrdené nezávislou forenznou správou.
CoinPoker ho mal zablokovať už približne pred dvoma rokmi
Do celej kauzy pribudla ešte jedna mimoriadne zaujímavá informácia. Patrick Leonard zverejnil tvrdenie, podľa ktorého mal CoinPoker približne pred dvoma rokmi zablokovať účet registrovaný na meno Paul Gregg, ktorý na herni používal prezývku „Europe“. Podľa Leonardovej verzie bezpečnostný tím CoinPoker odhalil aktivitu, ktorú považoval za závažné porušenie pravidiel, účet zablokoval a skonfiškoval približne 100.000 $. Tieto peniaze mali byť následne prerozdelené poškodeným hráčom.
Leonard zároveň tvrdí, že Gregg rozhodnutie napadol a obrátil sa na príslušnú gamblingovú komisiu, no jeho sťažnosť údajne ďalej nepokračovala. Táto udalosť je dnes mimoriadne relevantná preto, že nick „Europe“, ktorý Leonard spája s vtedajším CoinPoker účtom, sa objavuje aj medzi účtami označenými v aktuálnom vyšetrovaní. Stále však ide predovšetkým o Leonardovo verejné tvrdenie a sekundárne zdroje. Samotný CoinPoker zatiaľ neposkytol kompletnú verejnú dokumentáciu, ktorá by všetky okolnosti prípadu objasňovala.
Potvrdzuje sa kompromitovanie third-party pokerového softvéru
Pôvodná verzia prípadu nechávala otvorenú zásadnú otázku – ako sa Mesh Agent vôbec dostal do počítačov hráčov? V tomto smere už pribudli nové informácie. WolfSec tvrdí, že vzdialený agent bol distribuovaný prostredníctvom kompromitovaného third-party pokrového softvéru. Podľa jeho analýzy mali byť použité minimálne dva nástroje. Pri jednom mal výrobca kompromitovanie svojho programu potvrdiť. Pri druhom mal bezpečnostný výskumník identifikovať pozmenenú verziu softvéru analýzou jeho kódu.
PokerStrategy následne informoval, že IntuitiveTables, nástroj používaný najmä na organizovanie pokerových stolov, verejne potvrdil, že patril medzi kompromitované aplikácie. To však automaticky neznamená, že IntuitiveTables bol jedinou cestou infekcie. Jeden z poškodených hráčov tvrdí, že tento program nikdy nepoužíval, no Mesh Agent sa napriek tomu našiel aj na jeho počítači. Vyšetrovatelia preto nevylučujú viacero spôsobov šírenia – napríklad ďalší kompromitovaný pokerový softvér, phishingové e-maily, falošné stránky alebo individuálne cielené útoky.
Samotné pokrové herne zrejme napadnuté neboli
Práve toto zostáva jedným z najdôležitejších rozdielov oproti historickým superuser škandálom Absolute Poker a UltimateBet. Zatiaľ nič nenasvedčuje tomu, že by útočníci získali „god mode“ priamo v systémoch pokerovej herne. Podľa WolfSec neboli kompromitované samotné pokerové klienty. Útočník mal získavať informácie priamo z počítača svojho súpera.
Z pohľadu hráča je však výsledok prakticky rovnaký: súper môže vidieť jeho karty predtým, ako urobí svoje vlastné rozhodnutie. WolfSec výslovne uviedol, že napríklad GGPoker a ClubWPT Gold neboli zdrojom kompromitovaného kódu. V prvých komunitných správach sa objavili tvrdenia, že poškodení mohli celkovo prísť o niekoľko miliónov dolárov. Takúto sumu však zatiaľ nie je možné považovať za potvrdenú.
Aleksey Borovkov hovoril o stratách v miliónoch naprieč viacerými herňami, no neexistuje verejne dostupný kompletný rozpis, ktorý by tieto čísla jednoznačne dokazoval. Oveľa pevnejšie podložené sú momentálne státisíce dolárov zaznamenané pri účtoch, ktoré sú súčasťou vyšetrovania. Samotné účty OxOO a JackKlompus podľa publikovaných dát vykázali viac než 837.000 $ kombinovaného profitu. Nie je pritom možné automaticky predpokladať, že všetky tieto výhry pochádzali z podvádzania.
Ďalším znepokojujúcim zistením je správanie vzdialeného agenta po tom, ako sa medzi hráčmi začali šíriť podozrenia. WolfSec podľa PokerStrategy zaznamenal prípady, keď sa niekto na napadnutý počítač vzdialene pripojil a Mesh Agent odinštaloval alebo odstránil použité skripty. To znamená, že niektorí ďalší hráči mohli byť napadnutí bez toho, aby sa program na ich počítači nachádzal aj dnes. Windows však môže zachovať určité stopy po jeho predchádzajúcej inštalácii.
Čo by mali online hráči urobiť?
Nové informácie robia bezpečnostnú kontrolu podstatne naliehavejšou najmä pre hráčov, ktorí počas posledných rokov používali Windows a rôzne third-party pokerové nástroje. WolfSec odporúča overiť prítomnosť služby Mesh Agent, záznamov MeshCentral a nezvyčajných výnimiek vo Windows Defenderi. Samotná prítomnosť MeshCentral však ešte automaticky neznamená infekciu. Program sa legitímne používa vo firmách a IT prostrediach. Ak používateľ nevie o žiadnom legitímnom dôvode, prečo by mal byť program na jeho počítači nainštalovaný, situáciu by mal považovať za potenciálne bezpečnostné riziko.
Ak sa objaví podozrenie na kompromitovanie zariadenia, odporúčania zahŕňajú:
-
odpojenie počítača od internetu,
-
neodstraňovanie potenciálnych dôkazov pred ich zaistením,
-
zmenu hesla k e-mailu z iného bezpečného zariadenia,
-
následnú zmenu hesiel k pokerovým herniam, kryptomenovým burzám a ďalším účtom,
-
odhlásenie všetkých aktívnych sessions,
-
zapnutie dvojfaktorového overenia,
-
kontaktovanie pokerových herní a príslušných orgánov,
-
a po zaistení potrebných dôkazov kompletnú čistú reinštaláciu systému.
Check your PC. Open PowerShell and run:
— WolfSec0x0 (@wolfsec0x0) September 29, 2026
Get-Service 'Mesh Agent'
Get-ChildItem 'HKLM:\SOFTWARE\Open Source'
The second line finds the registry keys the agent leaves behind after removal. If either shows "Mesh Agent", it's there or was. The full report has more checks.
WolfSec zároveň varuje, že jednoduché odstránenie Mesh Agentu nemusí stačiť. Ak mal útočník dlhší čas plný prístup k systému, nemožno vedieť, aké ďalšie zmeny na zariadení vykonal. Hráči by zároveň nemali sťahovať náhodné „detektory“ či opravné programy šírené cez Telegram, fóra alebo súkromné správy.
Skôr organizovaný kybernetický útok než klasický superuser
S každou ďalšou informáciou začína prípad pripomínať menej klasický pokrový superuser škandál a viac cielenú kybernetickú operáciu proti high-stakes hráčom. Útočníci museli potenciálne identifikovať lukratívne obete, dostať škodlivý kód na ich počítače, udržiavať k nim vzdialený prístup, zistiť, kedy a kde hrajú, a následne sa proti nim dostávať k stolom. Niektoré zdroje preto pracujú s možnosťou, že za operáciou nemusel stáť jediný človek. Ani existencia organizovanej skupiny však v tejto chvíli nebola definitívne preukázaná.
Oproti prvým hodinám po zverejnení prípadu už existuje podstatne viac konkrétnych informácií. Poznáme prvé podozrivé účty, existujú verejné databázové výsledky, niekoľko hráčov tvrdí, že Mesh Agent našlo priamo vo svojich počítačoch, a bezpečnostná analýza už spája distribúciu vzdialeného agenta s kompromitovaným third-party pokerovým softvérom. Stále však chýba jedna zásadná vec – kompletná verejná forenzná správa a výsledky vyšetrovania jednotlivých pokrových herní.
Nie je preto možné definitívne povedať, koľko hráčov bolo napadnutých, aká bola celková finančná škoda, ktoré účty boli skutočne ovládané tou istou osobou alebo skupinou a kto presne za celou operáciou stál. Ak sa však k už publikovaným technickým zisteniam pridajú dôkazy prepájajúce vzdialený prístup s konkrétnymi pokerovými účtami a finančnými výsledkami, online poker môže stáť pred jedným z najvážnejších cheating škandálov posledných rokov.
Zdroje: PokerNews, pôvodné vlákno na X, Two Plus Two, Pastebin.com, Poker-Red, PokerListings, GipsyTeam