Pokud se tato obvinění potvrdí, šlo by o jeden z nejsložitějších podvodů, jaké online poker kdy zažil. Útočník by totiž nemusel prolomit bezpečnost samotné herny. Stačilo mu dostat škodlivý nebo kompromitovaný software do počítače soupeře a následně sledovat přesně to, co viděl hráč na svém monitoru. První veřejné informace zveřejnil anonymní bezpečnostní výzkumník vystupující na síti X pod jménem „WolfSec0x0“. Podle jeho zjištění byl na zařízeních několika profesionálů nainstalován nástroj Mesh Agent, který umožňuje vzdálenou správu počítače.
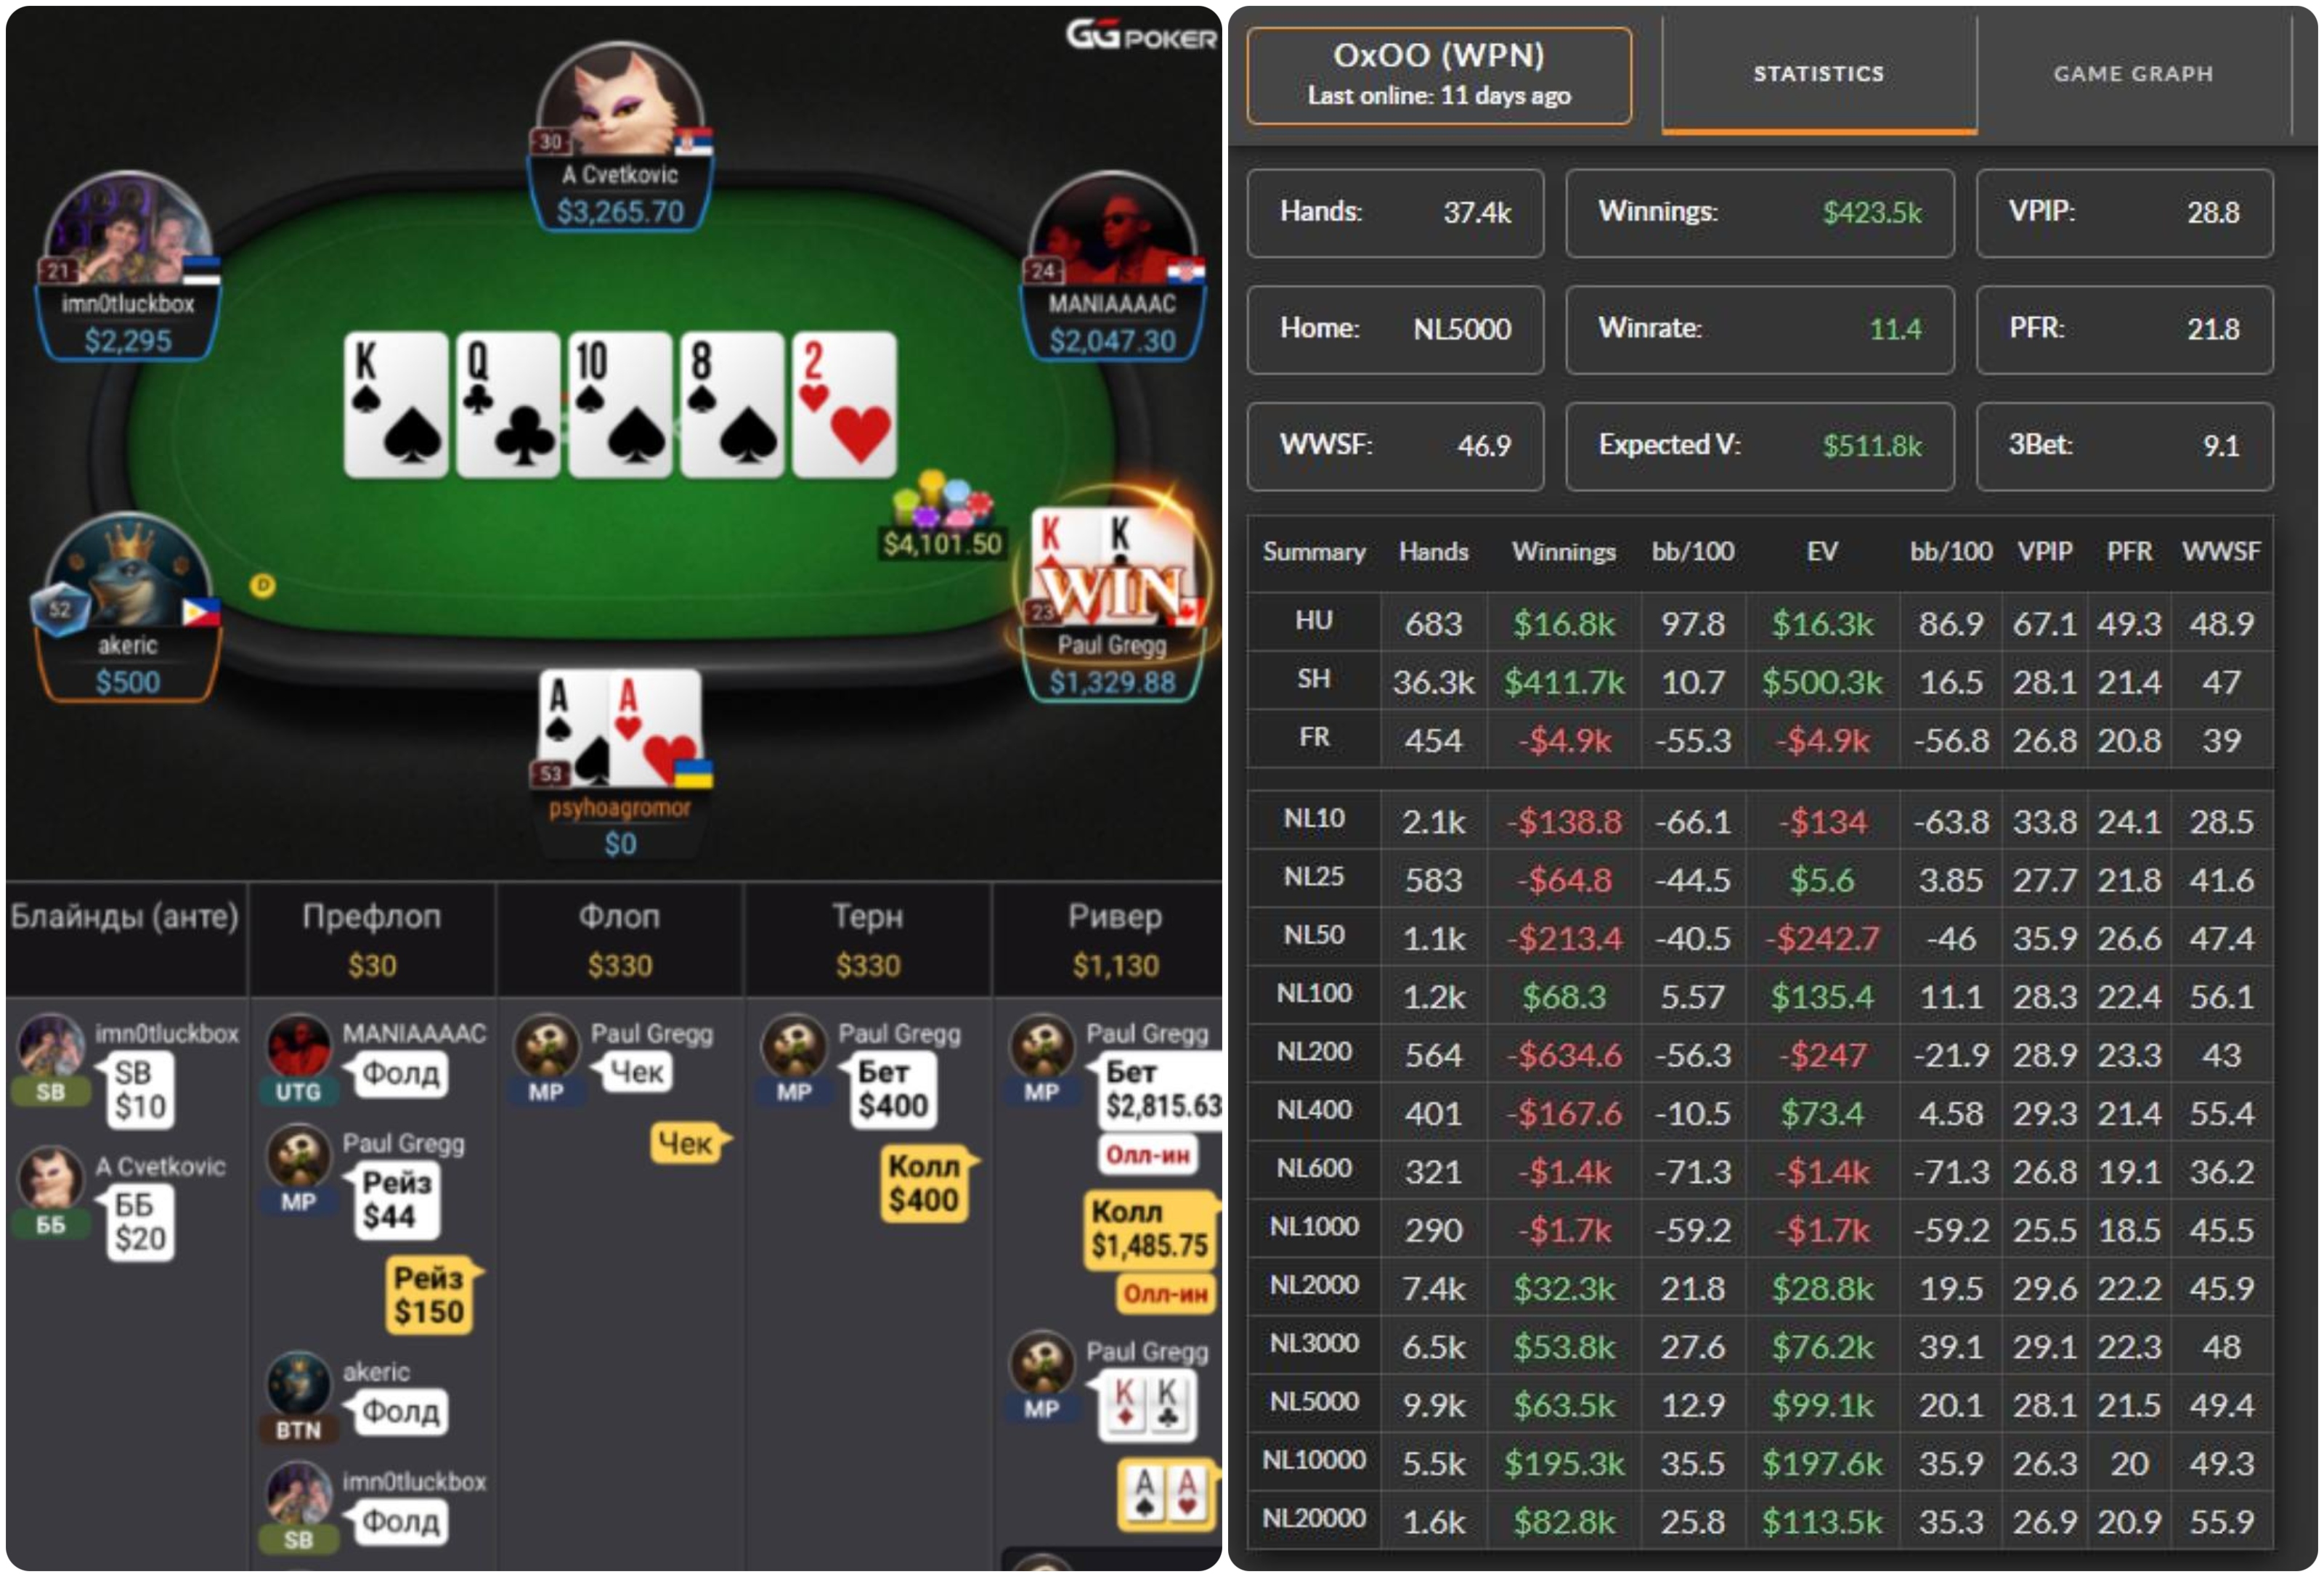
Ačkoliv jde původně o legitimní software, v tomto případě měl být podle obvinění nainstalován bez vědomí hráčů a připojen k serveru ovládanému útočníkem. Postupně se začala objevovat i jména konkrétních hráčů, podezřelé účty a výsledky z high-stakes cash games. Do centra komunitního vyšetřování se dostal kanadský hráč Paul Gregg, jehož několik zdrojů spojuje s účty používanými na GGPoker, CoinPoker a Winning Poker Network.
Dosavadní informace však stále pocházejí především z bezpečnostní analýzy, komunitního vyšetřování a veřejně dostupných herních dat. Neexistuje zatím kompletní forenzní zpráva ani oficiální stanovisko, které by definitivně potvrdilo celý rozsah podvodu, počet poškozených hráčů nebo celkovou finanční škodu. To, co již bylo zveřejněno, však naznačuje, že nejde o běžné používání zakázaného solveru či RTA. Pokud měl někdo skutečně přístup k obrazovkám soupeřů, mohl během hry vidět jejich karty v reálném čase – a podle dostupných tvrzení si cíleně vybírat právě hráče, jejichž zařízení byla kompromitovaná.
Paul Gregg začal na začátku roku 2024 na WPN jako JackKlompus, vydělal 400 000 $ s průměrem +24bb/100 proti nejlepším na světě.
— Frankie Carson (@FrankieCPoker) September 30, 2026
Začal cítit tlak, když na něj lidé přicházeli, takže v létě minulého roku přestal hrát a znovu začal v říjnu pod novým jménem OxO… pic.twitter.com/9vguHebGAA
Útok mohl probíhat už od března 2024
Bezpečnostní výzkumník vystupující na X jako „WolfSec0x0“ uvedl, že na počítačích hráčů byl bez jejich vědomí nainstalován nástroj vzdálené správy Mesh Agent, součást legitimní open-source platformy MeshCentral. Podle jeho vyšetřování se první známá aktivita objevila už 16. března 2024 a napadený software mohl zůstat na některých počítačích několik měsíců, případně více než rok. Aktuální odhad hovoří o přibližně 10 až 30 zasažených hráčích v Evropě, Severní Americe a Oceánii. Nešlo přitom o klasický virus vytvořený speciálně pro poker.
MeshCentral je legitimní nástroj na vzdálenou správu zařízení. Pokud však někdo tajně nainstaluje jeho agenta a připojí ho k vlastnímu serveru, může získat prakticky kompletní vzdálený přístup k počítači. V případě napadených pokerových hráčů to mělo znamenat možnost sledovat obrazovku v reálném čase – a tedy vidět i hole cards během hry. Útočník mohl mít potenciálně přístup i k souborům, uloženým heslům, session cookies, platebním údajům či kryptoměnovým peněženkám.
Paul Gregg se dostal do centra vyšetřování
Zásadní novinkou je identifikace účtů, které high-stakes komunita spojuje s Paulem Greggem.
Podle informací zveřejněných Aleksejem „Avr0ra“ Borovkovem a následně zpracovaných PokerListings a dalšími médii měl být Gregg spojen s následujícími účty:
-
GGPoker: Paul Gregg
-
CoinPoker: Europe
-
Winning Poker Network: JackKlompus
-
Winning Poker Network: OxOO
-
Winning Poker Network: Ez[Pz]
⚠️ Online poker players: we've confirmed a covert remote-access agent planted on players' Windows PCs through compromised poker software.
— WolfSec0x0 (@wolfsec0x0) September 29, 2026
Current estimate: ~30 users affected, in several countries across Europe, North America, and Oceania.
Details and checks below 🧐
Tato propojení v tuto chvíli vycházejí z komunitního vyšetřování a zveřejněných dat a nelze je považovat za konečný výsledek oficiálního vyšetřování. Pozornost vzbudily především mimořádně silné výsledky některých z těchto účtů. Podle údajů SmartHand citovaných PokerListings dosáhly účty OxOO a JackKlompus kombinovaného profitu přesahujícího 837 000 $. Účty se zároveň opakovaně objevovaly mezi nejziskovějšími hráči ve vysokých cash games.
Paul Gregg měl například v květnu 2026 skončit jako nejziskovější hráč na NL2K s profitem přibližně 55 000 $. JackKlompus vykázal podle StatName za rok 2025 přibližně 232 000 $ a OxOO 162 000 $. To samo o sobě samozřejmě není důkazem podvádění. Mnohem důležitější byly vzory, které se podle hráčů objevily při podrobnější analýze her.
Více než 90 % her proti určitým soupeřům?
High-stakes hráči začali podle zveřejněných informací zkoumat, proti komu podezřelé účty nejčastěji hrály a od koho získávaly nejvíce peněz. Výsledkem měl být mimořádně zvláštní vzorec. Podle rekonstrukce případu se u některých účtů více než 90 % odehraných hand soustřeďovalo proti konkrétní skupině hráčů. Právě někteří z těchto soupeřů následně objevili Mesh Agent na svých počítačích.
Pokud by se toto propojení definitivně potvrdilo, vysvětlovalo by to, proč mohlo údajné podvádění fungovat tak dlouho bez toho, aby pokerové herny okamžitě zachytily. Podezřelý totiž nemusel vidět karty všech hráčů u stolu. Výhodu mohl mít pouze proti těm soupeřům, jejichž počítače byly kompromitované. Proti ostatním mohl hrát úplně normálně. Takový model by zároveň umožňoval cíleně vyhledávat konkrétní oběti – tedy klasický „bumhunting“, ale s vědomím, že proti vybranému soupeři může útočník potenciálně vidět jeho hole cards.
Gregg měl být podezřelý už několik měsíců
Ruský high-stakes hráč Gleb „psyhoagromor“ Kovtunov podle Poker-Red uvedl, že své pochybnosti o hře Paula Gregga řešil v soukromí už od dubna. Některá rozhodnutí, sizingy a linie měly podle něj až příliš často dokonale reagovat na konkrétní sílu soupeřovy handy. Přibližně měsíc před veřejným vypuknutím kauzy měl své podezření posunout do skupiny high-stakes hráčů, která se věnuje boji proti RTA a dalším formám podvádění.
This is one of the biggest things that has happened in online poker, how we react to it as a community and individuals is very important. If you’ve played online on a desktop in the last few years (and especially if higher stakes cash and used any 3rd party tools) please follow… https://t.co/z1PQ1y83vN
— Patrick Leonard 🧡 (@padspoker) September 29, 2026
Gregg se podle jeho tvrzení přibližně o dva dny později přestal objevovat u stolů. Kovtunov následně tvrdil, že Mesh Agent našel i na svém vlastním počítači. Další hráč měl taktéž potvrdit přítomnost programu a zároveň uvést, že Gregg byl hráčem, který proti němu na GGPoker vyhrál nejvíce peněz. Tato tvrzení jsou však nadále součástí komunitního vyšetřování a zatím nebyla komplexně potvrzena nezávislou forenzní zprávou.
CoinPoker ho měl blokovat už přibližně před dvěma lety
Do celé kauzy přibyla ještě jedna mimořádně zajímavá informace. Patrick Leonard zveřejnil tvrzení, podle kterého měl CoinPoker přibližně před dvěma lety blokovat účet registrovaný na jméno Paul Gregg, který na herně používal přezdívku „Europe“. Podle Leonardovy verze bezpečnostní tým CoinPoker odhalil aktivitu, kterou považoval za závažné porušení pravidel, účet zablokoval a zkonfiskoval přibližně 100 000 $. Tyto peníze měly být následně přerozděleny poškozeným hráčům.
Leonard zároveň tvrdí, že Gregg rozhodnutí napadl a obrátil se na příslušnou gamblingovou komisi, ale jeho stížnost údajně dále nepokračovala. Tato událost je dnes mimořádně relevantní proto, že nick „Europe“, který Leonard spojuje s tehdejším CoinPoker účtem, se objevuje i mezi účty označenými v aktuálním vyšetřování. Stále však jde především o Leonardovo veřejné tvrzení a sekundární zdroje. Samotný CoinPoker zatím neposkytl kompletní veřejnou dokumentaci, která by všechny okolnosti případu objasnila.
Potvrzuje se kompromitace third-party pokerového softwaru
Původní verze případu nechávala otevřenou zásadní otázku – jak se Mesh Agent vůbec dostal do počítačů hráčů? V tomto směru už přibyly nové informace. WolfSec tvrdí, že vzdálený agent byl distribuován prostřednictvím kompromitovaného third-party pokerového softwaru. Podle jeho analýzy měly být použity minimálně dva nástroje. U jednoho měl výrobce kompromitaci svého programu potvrdit. U druhého měl bezpečnostní výzkumník identifikovat pozměněnou verzi softwaru analýzou jeho kódu.
PokerStrategy následně informoval, že IntuitiveTables, nástroj používaný zejména na organizování pokerových stolů, veřejně potvrdil, že patřil mezi kompromitované aplikace. To však automaticky neznamená, že IntuitiveTables byla jedinou cestou infekce. Jeden z poškozených hráčů tvrdí, že tento program nikdy nepoužíval, ale Mesh Agent se přesto našel i na jeho počítači. Vyšetřovatelé proto nevylučují více způsobů šíření – například další kompromitovaný pokerový software, phishingové e-maily, falešné stránky nebo individuálně cílené útoky.
Samotné pokerové herny zřejmě napadeny nebyly
Právě toto zůstává jedním z nejdůležitějších rozdílů oproti historickým superuser skandálům Absolute Poker a UltimateBet. Zatím nic nenasvědčuje tomu, že by útočníci získali „god mode“ přímo v systémech pokerové herny. Podle WolfSec nebyly kompromitovány samotné pokerové klienty. Útočník měl získávat informace přímo z počítače svého soupeře.
Z pohledu hráče je však výsledek prakticky stejný: soupeř může vidět jeho karty předtím, než učiní své vlastní rozhodnutí. WolfSec výslovně uvedl, že například GGPoker a ClubWPT Gold nebyly zdrojem kompromitovaného kódu. V prvních komunitních zprávách se objevily tvrzení, že poškození mohli celkově přijít o několik milionů dolarů. Takovou sumu však zatím nelze považovat za potvrzenou.
Aleksey Borovkov hovořil o ztrátách v milionech napříč několika hernami, ale neexistuje veřejně dostupný kompletní rozpis, který by tato čísla jednoznačně dokazoval. Mnohem pevněji podložené jsou momentálně statisíce dolarů zaznamenané při účtech, které jsou součástí vyšetřování. Samotné účty OxOO a JackKlompus podle publikovaných dat vykázaly více než 837 000 $ kombinovaného profitu. Není přitom možné automaticky předpokládat, že všechny tyto výhry pocházely z podvádění.
Dalším znepokojujícím zjištěním je chování vzdáleného agenta poté, co se mezi hráči začaly šířit podezření. WolfSec podle PokerStrategy zaznamenal případy, kdy se někdo na napadený počítač vzdáleně připojil a Mesh Agent odinstaloval nebo odstranil použité skripty. To znamená, že někteří další hráči mohli být napadeni bez toho, aby se program na jejich počítači nacházel i dnes. Windows však mohou zachovat určité stopy po jeho předchozí instalaci.
Co by měli online hráči udělat?
Nové informace činí bezpečnostní kontrolu podstatně naléhavější zejména pro hráče, kteří během posledních let používali Windows a různé third-party pokerové nástroje. WolfSec doporučuje ověřit přítomnost služby Mesh Agent, záznamů MeshCentral a neobvyklých výjimek ve Windows Defenderu. Samotná přítomnost MeshCentral však ještě automaticky neznamená infekci. Program se legitimně používá ve firmách a IT prostředích. Pokud uživatel neví o žádném legitimním důvodu, proč by měl být program na jeho počítači nainstalován, situaci by měl považovat za potenciální bezpečnostní riziko.
Pokud se objeví podezření na kompromitaci zařízení, doporučení zahrnují:
-
odpojení počítače od internetu,
-
neodstraňování potenciálních důkazů před jejich zajištěním,
-
změnu hesla k e-mailu z jiného bezpečného zařízení,
-
následnou změnu hesel k pokerovým hernám, kryptoměnovým burzám a dalším účtům,
-
odhlášení všech aktivních sessions,
-
zapnutí dvojfaktorového ověření,
-
kontaktování pokerových heren a příslušných orgánů,
-
a po zajištění potřebných důkazů kompletní čistou reinstalaci systému.
Check your PC. Open PowerShell and run:
— WolfSec0x0 (@wolfsec0x0) September 29, 2026
Get-Service 'Mesh Agent'
Get-ChildItem 'HKLM:\SOFTWARE\Open Source'
The second line finds the registry keys the agent leaves behind after removal. If either shows "Mesh Agent", it's there or was. The full report has more checks.
WolfSec zároveň varuje, že jednoduché odstranění Mesh Agentu nemusí stačit. Pokud měl útočník delší čas plný přístup k systému, nelze vědět, jaké další změny na zařízení provedl. Hráči by zároveň neměli stahovat náhodné „detektory“ či opravné programy šířené přes Telegram, fóra nebo soukromé zprávy.
Spíše organizovaný kybernetický útok než klasický superuser
S každou další informací začíná případ připomínat méně klasický pokerový superuser skandál a více cílenou kybernetickou operaci proti high-stakes hráčům. Útočníci museli potenciálně identifikovat lukrativní oběti, dostat škodlivý kód na jejich počítače, udržovat k nim vzdálený přístup, zjistit, kdy a kde hrají, a následně se proti nim dostávat ke stolům. Některé zdroje proto pracují s možností, že za operací nemusel stát jediný člověk. Ani existence organizované skupiny však v této chvíli nebyla definitivně prokázána.
Oproti prvním hodinám po zveřejnění případu už existuje podstatně více konkrétních informací. Známe první podezřelé účty, existují veřejné databázové výsledky, několik hráčů tvrdí, že Mesh Agent našlo přímo ve svých počítačích, a bezpečnostní analýza už spojuje distribuci vzdáleného agenta s kompromitovaným third-party pokerovým softwarem. Stále však chybí jedna zásadní věc – kompletní veřejná forenzní zpráva a výsledky vyšetřování jednotlivých pokerových heren.
Není proto možné definitivně říci, kolik hráčů bylo napadeno, jaká byla celková finanční škoda, které účty byly skutečně ovládány tou stejnou osobou nebo skupinou a kdo přesně za celou operací stál. Pokud se však k už publikovaným technickým zjištěním přidají důkazy propojující vzdálený přístup s konkrétními pokerovými účty a finančními výsledky, online poker může stát před jedním z nejvážnějších cheating skandálů posledních let.
Zdroje: PokerNews, původní vlákno na X, Two Plus Two, Pastebin.com, Poker-Red, PokerListings, GipsyTeam