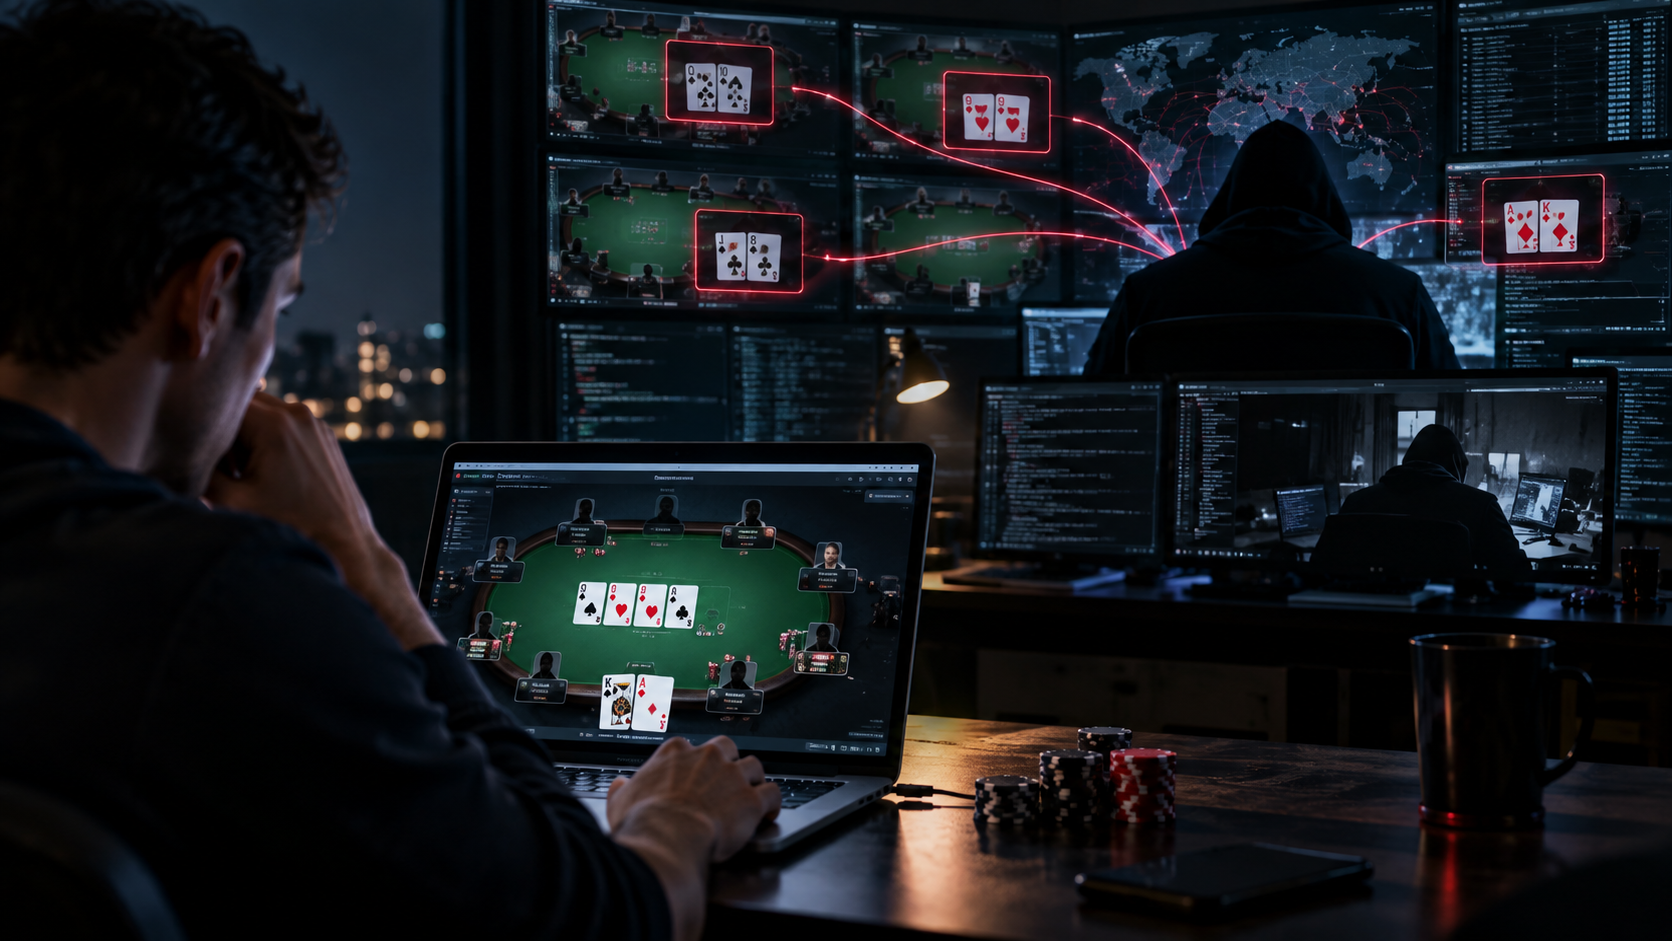
Falls sich diese Anschuldigungen bestätigen, wäre dies einer der raffiniertesten Betrugsfälle, die Online Poker je erlebt hat. Denn die Angreifer mussten nicht die Sicherheitsvorkehrungen des Pokerraums selbst durchbrechen. Es hätte genügt, schädliche oder kompromittierte Software auf den Computer des Gegners zu bringen und dann genau das zu sehen, was der Spieler auf seinem Bildschirm sah. Erste öffentliche Informationen wurden von einem anonymen Sicherheitsforscher unter dem Namen „WolfSec0x0“ auf der Plattform X veröffentlicht. Seinen Erkenntnissen zufolge wurde auf den Geräten mehrerer Profispieler das Tool Mesh Agent installiert, das eine Fernsteuerung des Computers ermöglicht.
Obwohl es sich um legitime Software handelt, soll sie in diesem Fall laut den Anschuldigungen ohne Wissen der Spieler installiert und mit einem vom Angreifer gesteuerten Server verbunden worden sein. Nach und nach tauchten Namen konkreter Spieler, verdächtige Accounts und Ergebnisse aus High-Stakes-Cash Games auf. Im Mittelpunkt der Ermittlungen durch die Community steht der kanadische Spieler Paul Gregg, der mit Accounts auf GGPoker, CoinPoker und Winning Poker Network in Verbindung gebracht wird.
Bisher stammen die Informationen vor allem aus Sicherheitsanalysen, Ermittlungen der Community und öffentlich zugänglichen Spieldaten. Es gibt noch keinen vollständigen forensischen Bericht oder eine offizielle Erklärung, die das gesamte Ausmaß des Betrugs, die Anzahl der betroffenen Spieler oder den gesamten finanziellen Schaden definitiv bestätigt. Das, was bekannt ist, deutet darauf hin, dass es sich nicht um die übliche Verwendung verbotener Solver oder RTA handelt. Wenn jemand tatsächlich Zugriff auf die Bildschirme der Gegner hatte, konnte er während des Spiels ihre Karten in Echtzeit sehen – und laut Berichten gezielt Spieler auswählen, deren Geräte kompromittiert waren.
Paul Gregg started in early 2024 on WPN as JackKlompus making $400k winning at +24bb/100 vs the best in the world.
— Frankie Carson (@FrankieCPoker) September 30, 2026
He started feeling the pressure of people figuring him out, so in the summer of last year he stopped playing before resuming in October under the new screenname OxO… pic.twitter.com/9vguHebGAA
Die Angriffe könnten seit März 2024 laufen
Der Sicherheitsforscher „WolfSec0x0“ erklärte, dass auf Computern der Spieler ohne deren Wissen das Remote-Management-Tool Mesh Agent installiert wurde, das Teil der legitimen Open-Source-Plattform MeshCentral ist. Seinen Untersuchungen zufolge wurde die erste bekannte Aktivität bereits am 16. März 2024 entdeckt und es könnte sein, dass die kompromittierte Software auf einigen Computern mehrere Monate, gegebenenfalls mehr als ein Jahr, aktiv war. Derzeit wird geschätzt, dass etwa 10 bis 30 Spieler in Europa, Nordamerika und Ozeanien betroffen waren. Es handelte sich nicht um einen klassischen Virus, der speziell für Poker entwickelt wurde.
MeshCentral ist ein legitimes Tool zur Fernverwaltung von Geräten. Wird jedoch der Agent heimlich installiert und mit einem eigenen Server verbunden, kann der Angreifer praktisch vollständigen Fernzugriff auf den Computer erlangen. Im Fall der betroffenen Pokerspieler bedeutete dies die Möglichkeit, den Bildschirm in Echtzeit zu beobachten – und somit auch die Hole Cards während des Spiels zu sehen. Der Angreifer hatte potenziell auch Zugriff auf Dateien, gespeicherte Passwörter, Sitzungscookies, Zahlungsdaten oder Kryptowährungs-Wallets.
Paul Gregg im Mittelpunkt der Ermittlungen
Eine entscheidende Neuigkeit ist die Identifizierung von Accounts, die in der High-Stakes-Community mit Paul Gregg in Verbindung gebracht werden.
Laut Informationen, die von Aleksey „Avr0ra“ Borovkov veröffentlicht und anschließend von PokerListings und anderen Medien verarbeitet wurden, soll Gregg mit den folgenden Accounts verbunden sein:
-
GGPoker: Paul Gregg
-
CoinPoker: Europe
-
Winning Poker Network: JackKlompus
-
Winning Poker Network: OxOO
-
Winning Poker Network: Ez[Pz]
⚠️ Online poker players: we've confirmed a covert remote-access agent planted on players' Windows PCs through compromised poker software.
— WolfSec0x0 (@wolfsec0x0) September 29, 2026
Current estimate: ~30 users affected, in several countries across Europe, North America and Oceania.
Details and checks below 🧵
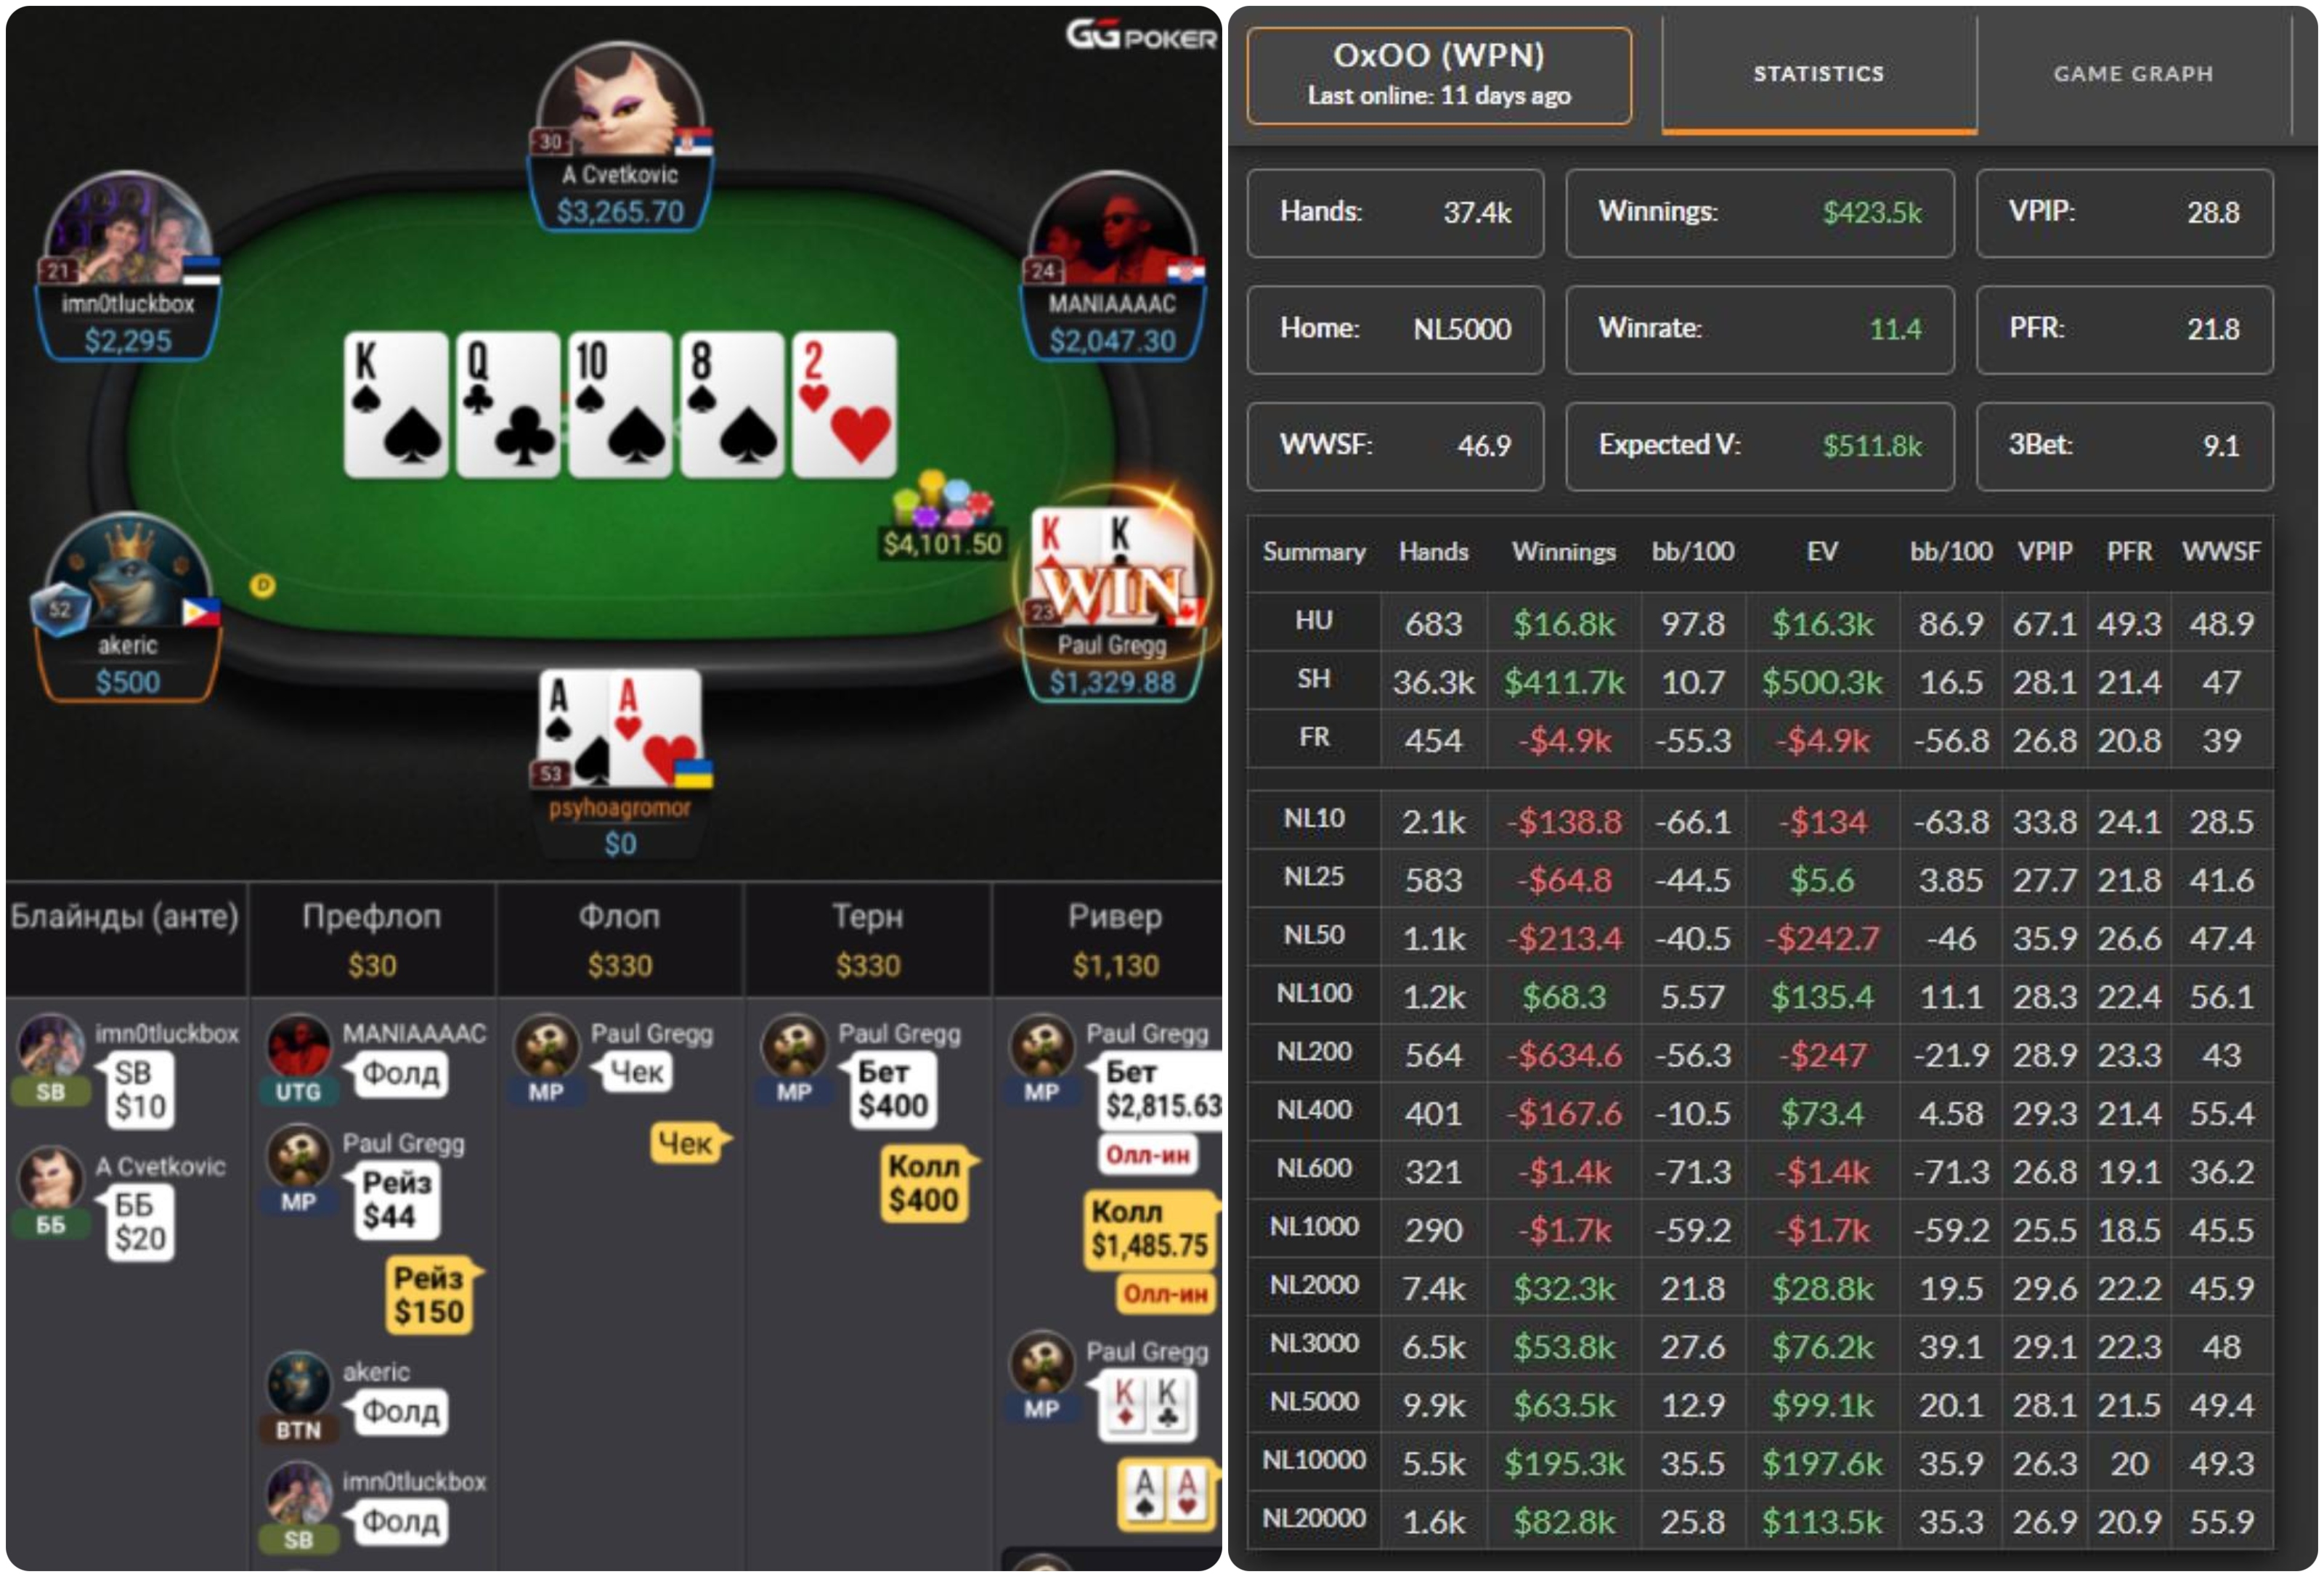
Diese Verbindungen basieren derzeit auf Ermittlungen der Community und veröffentlichten Daten und können nicht als endgültiges Ergebnis der offiziellen Untersuchung angesehen werden. Die außergewöhnlich starken Ergebnisse einiger dieser Accounts sorgten für Aufmerksamkeit. Laut von PokerListings zitierten SmartHand-Daten erzielten die Accounts OxOO und JackKlompus einen kombinierten Gewinn von über 837.000$. Die Accounts tauchten immer wieder unter den profitabelsten Spielern in hohen Cash Games auf.
Paul Gregg soll beispielsweise im Mai 2026 als profitabelster Spieler auf NL2K mit einem Gewinn von etwa 55.000$ abgeschlossen haben. JackKlompus erreichte laut StatName im Jahr 2025 etwa 232.000$ und OxOO 162.000$. Das ist an sich natürlich kein Beweis für Betrug. Viel wichtiger waren Muster, die laut Spielern bei einer genaueren Analyse der Spiele auftraten.
Über 90 % der Spiele gegen bestimmte Gegner?
High-Stakes-Spieler begannen laut veröffentlichten Informationen zu untersuchen, gegen wen die verdächtigen Accounts am häufigsten spielten und von wem sie das meiste Geld gewannen. Das Ergebnis war ein äußerst merkwürdiges Muster. Bei einigen Accounts konzentrierten sich mehr als 90 % der gespielten Hände auf eine bestimmte Gruppe von Spielern. Einige dieser Gegner fanden später den Mesh Agent auf ihren Computern.
Wenn sich diese Verbindung definitiv bestätigen würde, könnte es erklären, warum der angebliche Betrug so lange funktionierte, ohne dass die Pokerseiten es sofort bemerkten. Der Verdächtige musste nicht die Karten aller Spieler am Tisch sehen. Der Vorteil hätte nur gegen diejenigen Gegner bestanden, deren Computer kompromittiert waren. Gegen andere konnte er ganz normal spielen. Dieser Ansatz hätte zudem erlaubt, gezielt bestimmte Opfer auszusuchen – also klassisches „Bumhunting“, aber mit dem Wissen, dass der Angreifer gegen einen ausgewählten Gegner potenziell dessen Hole Cards sehen kann.
Gregg schon seit Monaten verdächtig
Der russische High-Stakes-Spieler Gleb „psyhoagromor“ Kovtunov sagte laut Poker-Red, dass er bereits seit April in seiner Privatsphäre Zweifel an Paul Greggs Spiel hegte. Einige Entscheidungen, Sizings und Linien sollen seiner Meinung nach allzu oft perfekt auf die Stärke der Hand des Gegners reagiert haben. Etwa einen Monat vor der öffentlichen Enthüllung des Skandals soll er seinen Verdacht einer Gruppe von High-Stakes-Spielern mitgeteilt haben, die sich dem Kampf gegen RTA und andere Formen des Betrugs widmet.
This is one of the biggest things that has happened in online poker, how we react to it as a community and individuals is very important. If you’ve played online on a desktop in the last few years (and especially if higher stakes cash and used any 3rd party tools) please follow… https://t.co/z1PQ1y83vN
— Patrick Leonard 🫶 (@padspoker) September 29, 2026
Gregg soll laut seiner Aussage etwa zwei Tage später nicht mehr an den Tischen aufgetaucht sein. Kovtunov behauptete später, dass er den Mesh Agent auch auf seinem eigenen Computer entdeckt habe. Ein weiterer Spieler bestätigte ebenfalls das Vorhandensein des Programms und erklärte gleichzeitig, dass Gregg der Spieler war, der gegen ihn auf GGPoker das meiste Geld gewann. Diese Aussagen sind jedoch weiterhin Teil der Community-Ermittlungen und wurden bisher nicht umfassend durch einen unabhängigen forensischen Bericht bestätigt.
CoinPoker soll ihn bereits vor etwa zwei Jahren gesperrt haben
Es gibt eine weitere äußerst interessante Information in dem Fall. Patrick Leonard behauptete, dass CoinPoker vor etwa zwei Jahren ein Konto mit dem Namen Paul Gregg gesperrt habe, der auf der Plattform das Pseudonym „Europe“ nutzte. Laut Leonards Version des Ereignisses habe das Sicherheitsteam von CoinPoker ein Verhalten festgestellt, das sie als schwerwiegenden Regelverstoß erachteten und das Konto gesperrt, sowie etwa 100.000$ konfisziert. Dieses Geld soll anschließend an die betroffenen Spieler umverteilt worden sein.
Leonard behauptet außerdem, dass Gregg die Entscheidung angefochten und sich an die zuständige Glücksspielkommission gewandt habe, aber seine Beschwerde angeblich nicht weiterverfolgt wurde. Dieses Ereignis ist heute besonders relevant, da der Nick „Europe“, den Leonard mit dem damaligen CoinPoker-Konto verbindet, auch unter den in der aktuellen Untersuchung genannten Accounts auftaucht. Dennoch handelt es sich hauptsächlich um Leonards öffentliche Erklärung aus sekundären Quellen. CoinPoker selbst hat bislang keine vollständige öffentliche Dokumentation bereitgestellt, die alle Umstände des Falls erklärt.
Kompromittierung von Third-Party-Pokersoftware bestätigt
Die ursprüngliche Version des Falls ließ eine entscheidende Frage offen – wie kam der Mesh Agent überhaupt auf die Computer der Spieler? In diesem Bereich gibt es bereits neue Informationen. WolfSec behauptet, dass der Remote-Agent über kompromittierte Drittanbieter-Pokersoftware verteilt wurde. Laut seiner Analyse sollen mindestens zwei Tools eingesetzt worden sein. Bei einem soll der Hersteller die Kompromittierung seines Programms bestätigt haben. Beim anderen habe der Sicherheitsforscher die veränderte Version der Software durch die Analyse ihres Codes identifiziert.
PokerStrategy berichtete anschließend, dass IntuitiveTables, ein hauptsächlich zur Organisation von Pokertischen eingesetztes Werkzeug, öffentlich bestätigte, zu den kompromittierten Anwendungen zu gehören. Das bedeutet jedoch nicht automatisch, dass IntuitiveTables der einzige Infektionsweg war. Einem betroffenen Spieler zufolge habe dieser das Programm nie verwendet, aber der Mesh Agent wurde dennoch auf seinem Computer gefunden. Ermittler schließen daher mehrere Verbreitungswege nicht aus – zum Beispiel weitere kompromittierte Poker-Software, Phishing-E-Mails, gefälschte Webseiten oder individuell zielgerichtete Angriffe.
Pokerräume selbst scheinen nicht angegriffen worden zu sein
Dies bleibt einer der wichtigsten Unterschiede zu den historischen Superuser-Skandalen bei Absolute Poker und UltimateBet. Nichts deutet bisher darauf hin, dass die Angreifer „God Mode“ direkt in den Systemen des Pokerraums erlangt haben. Laut WolfSec wurden die Poker-Clients selbst nicht kompromittiert. Der Angreifer soll die Informationen direkt vom Computer seines Gegners erhalten haben.
Aus Sicht des Spielers ist das Ergebnis jedoch praktisch das gleiche: Der Gegner kann seine Karten sehen, bevor er seine eigenen Entscheidungen trifft. WolfSec erklärte ausdrücklich, dass GGPoker und ClubWPT Gold zum Beispiel nicht die Quelle des kompromittierten Codes waren. In den ersten Community-Berichten wurde behauptet, dass die Geschädigten mehrere Millionen Dollar verloren haben könnten. Diese Summe konnte jedoch bisher nicht bestätigt werden.
Aleksey Borovkov sprach von Verlusten in Millionenhöhe über mehrere Plattformen hinweg, aber es gibt keine öffentlich zugängliche vollständige Aufschlüsselung, die diese Zahlen eindeutig belegt. Bisher sind vor allem die Hunderttausende Dollar Gewinne festgehalten, die im Zusammenhang mit den untersuchten Accounts stehen. Die Accounts OxOO und JackKlompus haben laut veröffentlichten Daten mehr als 837.000$ kombinierten Profit erzielt. Es ist dabei nicht automatisch davon auszugehen, dass all diese Gewinne durch Betrug erzielt wurden.
Eine weitere beunruhigende Erkenntnis ist das Verhalten des Remote-Agent nach Auftreten von Verdächtigungen unter den Spielern. Laut PokerStrategy stellte WolfSec Fälle fest, bei denen sich jemand remote mit dem infizierten Computer verbunden und den Mesh Agent deinstalliert oder die verwendeten Skripte entfernt hat. Das bedeutet, dass einige andere Spieler ohne dass der Agent aktuell auf ihren Geräten ist, betroffen sein könnten. Windows kann allerdings gewisse Spuren seiner vorherigen Installation beibehalten.
Was sollten Online-Spieler tun?
Die neuen Informationen machen eine Sicherheitsüberprüfung insbesondere für Spieler dringender, die in den letzten Jahren Windows und verschiedene Third-Party-Poker-Tools verwendet haben. WolfSec rät zur Überprüfung auf die Existenz der Mesh Agent-Dienste, der MeshCentral-Einträge und ungewöhnlicher Ausnahmen im Windows Defender. Die bloße Existenz von MeshCentral bedeutet jedoch nicht automatisch eine Infektion. Das Programm wird legitimerweise in Unternehmen und IT-Umgebungen eingesetzt. Wenn ein Benutzer von keinem legitimen Grund weiß, warum das Programm auf seinem System installiert sein sollte, sollte er die Situation als potenzielles Sicherheitsrisiko betrachten.
Falls der Verdacht auf eine Kompromittierung des Geräts besteht, beinhalten die Empfehlungen:
-
Trennen des Computers vom Internet,
-
Nicht entfernen potenzieller Beweise vor deren Sicherstellung,
-
Passwortänderung der E-Mail von einem anderen sicheren Gerät aus,
-
Anschließende Passwortänderung für Pokerseiten, Kryptowährungsbörsen und andere Accounts,
-
Abmeldung von allen aktiven Sessions,
-
Aktivierung der Zwei-Faktor-Authentifizierung,
-
Kontaktaufnahme zu Pokerseiten und zuständigen Behörden,
-
und nach Sicherstellung der notwendigen Beweise eine vollständige Neuinstallation des Systems.
Check your PC. Open PowerShell and run:
— WolfSec0x0 (@wolfsec0x0) September 29, 2026
Get-Service 'Mesh Agent'
Get-ChildItem 'HKLM:\SOFTWARE\Open Source'
The second line finds the registry keys the agent leaves behind after removal. If either shows "Mesh Agent", it's there or was. The full report has more checks.
WolfSec warnt zudem, dass einfaches Entfernen des Mesh Agent nicht ausreichen muss. Wenn ein Angreifer längere Zeit vollen Zugriff auf das System hatte, ist nicht bekannt, welche weiteren Änderungen er auf dem Gerät vorgenommen hat. Spieler sollten zudem keine zufälligen „Detektoren“ oder Reparaturprogramme herunterladen, die über Telegram, Foren oder private Nachrichten verbreitet werden.
Eher gezielter Cyberangriff als klassischer Superuser
Mit jeder weiteren Information beginnt der Fall weniger einem klassischen Poker-Superuser-Skandal zu ähneln und mehr einer gezielten Cyberoperation gegen High-Stakes-Spieler. Die Angreifer mussten potenziell lukrative Opfer identifizieren, den schädlichen Code auf ihre Computer bringen, einen kontinuierlichen Fernzugriff aufrechterhalten, herausfinden, wann und wo sie spielen, und anschließend gegen sie an die Tische gelangen. Einige Quellen halten es daher für möglich, dass hinter der Operation nicht nur eine Person stand. Doch auch die Existenz einer organisierten Gruppe wurde bisher nicht definitiv nachgewiesen.
Seit den ersten Stunden nach der Veröffentlichung des Falls gibt es weitaus mehr konkrete Informationen. Es sind erste verdächtige Accounts bekannt, es gibt öffentliche Datenbankergebnisse, mehrere Spieler behaupten, den Mesh Agent direkt auf ihren Computern gefunden zu haben, und die Sicherheitsanalyse verbindet bereits die Verbreitung des Remote-Agent mit kompromittierter Drittanbieter-Pokersoftware. Es fehlt jedoch noch eine entscheidende Sache – ein vollständiger öffentlicher forensischer Bericht und die Ergebnisse der Untersuchungen der einzelnen Pokerräume.
Es ist daher nicht möglich, definitiv zu sagen, wie viele Spieler betroffen waren, wie hoch der gesamte finanzielle Schaden war, welche Accounts tatsächlich von derselben Person oder Gruppe kontrolliert wurden und wer genau hinter der gesamten Operation steckte. Wenn jedoch zu den bereits veröffentlichten technischen Erkenntnissen Beweise hinzukommen, die den Fernzugriff mit bestimmten Pokeraccounts und finanziellen Ergebnissen verbinden, könnte Online Poker vor einem der schwerwiegendsten Cheating-Skandale der letzten Jahre stehen.
Quellen: PokerNews, ursprünglicher Thread auf X, Two Plus Two, Pastebin.com, Poker-Red, PokerListings, GipsyTeam