Erklärung des Betrugs
Wenn du unseren ersten Artikel über diesen Fall gelesen hast, weißt du bereits, dass es sich um einen der größten Skandale in der Geschichte des Online-Pokers handelt. Der Angreifer war in der Lage, über Monate hinweg in Echtzeit die aufgedeckten Karten seiner Gegner an High-Stakes-Tischen zu verfolgen.
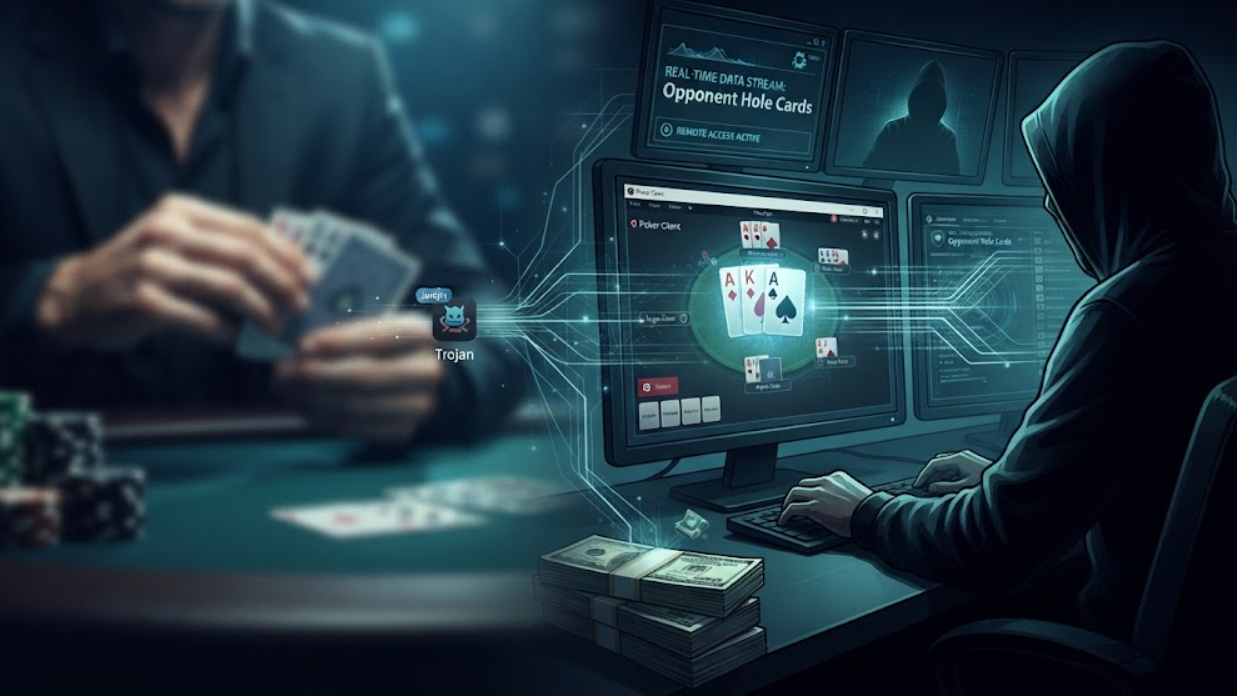
Der Betrug kam nicht durch Hacking der Poker-Seiten selbst zustande. Der Angreifer installierte heimlich ein legales Remote-Management-Tool (Mesh Agent) auf den Computern der Opfer, wodurch er perfekte Einsicht in die Karten ausgewählter Profis erhielt und ihnen Hunderttausende bis Millionen von Dollar stahl.
Bestätigte Infektionsquelle
In den letzten Tagen wurde der genaue Weg identifiziert, wie die Software Mesh Agent auf die Computer der Opfer gelangte. Die Entwickler des beliebten Multi-Tabling-Management-Tools Jurojin Poker haben offiziell bestätigt, dass der Angreifer Zugang zu ihren Zugangsschlüsseln auf den Servern und zum Admin-Panel hatte.
Zwischen Juni 2025 und Juni 2026 konnte der Angreifer bestimmte High-Stakes-Spieler in spezielle Update-Gruppen aufnehmen. Wenn diese Spieler Jurojin aktivierten, luden sie ein modifiziertes Update-Paket herunter, das eine gefälschte Startdatei enthielt. Diese installierte zunächst heimlich den Mesh Agent im Hintergrund und startete dann die originale, digital signierte Jurojin-Anwendung. Die Spieler hatten keinen Grund für einen Verdacht, da die Software vollkommen normal funktionierte.
Jurojin hat zudem bestätigt, dass es bei der Rekonstruktion der Infektion eine erhebliche Einschränkung gab. Ihre Datenbank-Backups erfassten die Zusammensetzung der Gruppen nur in bestimmten Intervallen. Wenn der Angreifer einen Spieler innerhalb kurzer Zeit in eine Gruppe aufnahm und wieder ausschloss, blieb keine Spur davon im Protokoll.
We have made a new page with a more technical explanation of how the attack worked for everyone to see: https://t.co/Qmgs5s9cb7
— Jurojin Poker (@JurojinPoker) October 2, 2026
Aussagen der Opfer
Zeugenaussagen geschädigter Profis enthüllen die verheerenden Auswirkungen dieses Betrugs auf ihre Bankroll. Der spanische High-Stakes-Profi Nacho Morón beschrieb eine Session, in der ihm der Account „Europe“ (verbunden mit dem Verdächtigen Paul Gregg) im Heads-up innerhalb von 15 Minuten 60.000$ abnahm.
Morón schätzt seine Gesamtschäden auf 100.000$ bis 200.000$. Er merkte auch einen entscheidenden Punkt an: „Diese Person griff nicht blind an. Er hat die Karten nicht nur gesehen, sondern konnte auch wirklich gut Poker spielen, weshalb es so lange dauerte, bis es entdeckt wurde.“
Manuel Saavedra hatte über ein Jahr lang Spyware auf seinem Computer. Er verzeichnete dokumentierte Verluste von 59.275$ auf GGPoker gegen den Account von Paul Gregg und weitere 43.176€ auf ACR Poker. Saavedra schilderte, wie der Angreifer gezielt Heads-up-Tische öffnete und wie er in Multiway-Pots das Wissen um seine Karten als „extra Blocker“ gegen die ahnungslosen Gegner am Tisch einsetzte.
Zahlen, die GGPoker ignorierte
Ein entscheidendes Puzzlestück ist die Analyse, die Patrick Howard, Gründer von Mobius Poker, am 1. September 2026 erstellte, nachdem ein Freund von ihm fast damit aufgehört hätte, Poker zu spielen, aufgrund der enormen Verluste gegen Gregg. Howard untersuchte 32.780 Hände von Paul Gregg auf GGPoker und schickte einen Bericht an die Leitung der Pokerseite.
Gregg erzielte eine Gesamtgewinnrate von +13,9 bb/100 an 10/20 6-max-Tischen. Die Wahrscheinlichkeit, dass ein normaler Spieler dieses Ergebnis nur durch Varianz erreicht, lag bei 1:35.100.
Während Gregg in kleinen Pots (bis 40 bb) mit -802 bb im Minus lag, gewann er in Pots über 150 bb erstaunliche +2.497 bb mit einer Gewinnrate von 74,3 % bei Showdowns.
In Pots über 40 bb führte er 153 aggressive Aktionen am River aus, erreichte 78-mal den Showdown und gewann 59 davon (75,6 % Gewinnrate), was deutlich über dem Durchschnitt der anderen Regulars (58,2 %) lag. Beim Callen von River-Bets gewann er 52 von 81 Fällen (64,2 % gegenüber dem Durchschnitt von 48,6 %).
GGPoker ignorierte diesen Bericht einen ganzen Monat lang, bis sie Patrick Howard am 2. Oktober abends kontaktierten, nachdem das spanische Magazin Poker Red den Artikel über den ignorierten Bericht veröffentlichte und die Nachricht auf dem Netzwerk X verbreitete.
Quick clarification on the Poker-Red article: the report was a database review I did in early September, flagging anomalies for GG to keep monitoring, not an accusation. GG reached out to me today. The investigation is led by @wolfsec0x0 with help from affected players. His… https://t.co/dkt1XActXB
— Mobius Poker (@mobiuspoker) October 2, 2026
Reaktionen der Pokerseiten
Der Fall zeigt deutlich die Unterschiede in den Reaktionen der einzelnen Pokerplattformen. Während andere Seiten die verdächtigen Konten über Monate oder sogar Jahre weiterspielen ließen, deckte CoinPoker den Account „Europe“ (registriert direkt auf den Namen Paul Gregg) etwa vor einem Jahr auf, schon nach knapp einer Woche Spielzeit.
Der bekannte Profi und Botschafter von CoinPoker, Patrick Leonard, enthüllte, dass CoinPoker den Account sofort sperrte, über 100.000$ konfiszierte und an die geschädigten Spieler verteilte. Diese Information wurde auch von Nacho Morón bestätigt, dem die Pokerseite 60.000$ zurückerstattete, die er im Heads-up gegen Gregg verloren hatte.
Gregg legte sogar Berufung bei der Aufsichtsbehörde ein, aber nachdem CoinPoker Beweise vorlegte, gab er den Streit auf. Leonard gab jedoch zu, dass damals niemand wusste, dass es ein größeres Problem in Zusammenhang mit der Software Jurojin war, die auch er selbst nutzte.
Nach der Veröffentlichung des Problems kam eine schnelle Reaktion von ACR Poker. Der Geschäftsführer Phil Nagy stellte eine neue Funktion namens Screen Shield vor, die jegliche Tools zur Aufnahme oder Teilung des Bildschirms sperrt, während der Poker-Client läuft. Gleichzeitig analysierte die Pokerseite Hand Histories und versprach Entschädigungen für die Geschädigten.
WPN Security Update : Screen Shield
https://t.co/qd4uoX57cK
Join @WPN_CEO Phil Nagy LIVE on Kick streaming High Stakes on ACR Poker!
LIVE NOW #acrpoker https://t.co/LanmZpWpPs pic.twitter.com/zyhoW8Y1mO— ACR Poker (@ACR_POKER) October 2, 2026
Jede Pokerseite reagiert jedoch unterschiedlich und es gibt offensichtlich keine Kommunikation unter ihnen. Die zuvor erwähnten Nacho Morón und Patrick Leonard kritisierten scharf die Tatsache, dass Pokerseiten null Informationen über gesperrte Betrüger austauschen.
Morón verglich die Situation mit den Casinos in Las Vegas: „Wenn du in einem Casino in Las Vegas beim Betrügen erwischt wirst, haben innerhalb von fünf Minuten alle anderen Casinos dein Foto und du wirst nirgendwo mehr reingelassen. Pokerseiten müssen lernen, zu kommunizieren.“
Was sollten Spieler jetzt tun?
Dieser Skandal wirft grundlegende Fragen zur Sicherheit von Zusatzsoftware auf. Auch wenn die Entwickler von Jurojin versichern, dass der schädliche Code aus ihren Updates entfernt wurde, empfehlen Sicherheitsexperten und Jurojin selbst dringend, dass alle Spieler eine gründliche Überprüfung auf das Vorhandensein des Programms Mesh Agent durchführen.
Bei jeglichem Zweifel sollte man nicht nur das Programm löschen, sondern auch eine komplette Neuinstallation des Windows-Systems und eine Formatierung der Festplatten vornehmen. Ebenso wird geraten, die Zugangspasswörter zu den Pokerseiten, E-Mails und Krypto-Wallets von einem anderen, nicht kompromittierten Gerät zu ändern.
Quellen: Poker-Red, X, YouTube