Ha ezek a vádak bizonyítást nyernek, akkor ez lehetne az egyik legösszetettebb csalás, amelyet az online póker valaha is tapasztalt. A támadónak nem kellett áthatolnia a pókerterem biztonságán. Elég volt kártevő vagy kompromittált szoftvert juttatni az ellenfél számítógépére, és követni, amit a játékos a saját monitorán látott. Az első információkat egy névtelen biztonsági szakértő tette közzé X-en "WolfSec0x0" néven. Megállapításai szerint több profi eszközére telepítették a Mesh Agent nevű eszközt, amely lehetővé teszi a távoli számítógép kezelését.
Bár ez alapvetően egy legális szoftver, a vádak szerint ebben az esetben a játékosok tudta nélkül telepítették, és egy támadó által irányított szerverhez kapcsolták. Különböző játékosok nevei, gyanús fiókok és high-stakes cash games eredmények kezdtek felbukkanni. A közösségi vizsgálat középpontjába kerülő kanadai játékos, Paul Gregg neve különböző források szerint a GGPoker, CoinPoker és a Winning Poker Network fiókjaival volt összefüggésben.
Az eddigi információk leginkább biztonsági elemzésből, közösségi vizsgálatokból és nyilvánosan elérhető adatokból származnak. Még nem létezik átfogó forenzikus jelentés vagy hivatalos nyilatkozat, amely megerősítené a csalás teljes mértékét, az érintett játékosok számát vagy az összesített pénzügyi kárt. Az eddig nyilvánosságra hozott információk azonban azt sugallják, hogy itt nem egy szokásos tiltott solver vagy RTA használatról van szó. Ha valaki ténylegesen hozzáfért az ellenfelek képernyőjéhez, a játék közben valósidejűleg láthatta a kártyáikat – és a vádak szerint célzottan azok ellen a játékosok ellen játszott, akiknek az eszközei kompromittáltak voltak.
Paul Gregg started in early 2024 on WPN as JackKlompus making $400k winning at +24bb/100 vs the best in the world.
— Frankie Carson (@FrankieCPoker) September 30, 2026
He started feeling the pressure of people figuring him out, so in the summer of last year he stopped playing before resuming in October under the new screenname OxO… pic.twitter.com/9vguHebGAA
A támadások már 2024 márciusától elkezdődhettek
A "WolfSec0x0" nevű biztonsági szakértő az X-en elmondta, hogy a játékosok tudta nélkül telepítették a Mesh Agent nevű eszközt, amely a MeshCentral nyílt forráskódú platform része. Vizsgálata szerint az első ismert aktivitás 2024. március 16-án volt, és a fertőzött szoftver hónapokig vagy akár egy évig is fent maradhatott a számítógépen. Jelenlegi becslések szerint Európa, Észak-Amerika és Óceánia területén körülbelül 10-30 játékost érinthetett. Ez nem egy speciálisan a pókerre fejlesztett vírus volt.
A MeshCentral egy legális eszköz távoli számítógépek kezelésére. Ha azonban valaki titokban telepíti az ügynököt, és saját szerveréhez csatlakoztatja, szinte teljes távoli hozzáférést szerezhet a számítógéphez. A fertőzött pókerjátékosok esetében ez azt jelentette, hogy a képernyőt valós időben lehetett követni – és ezáltal látni a játék közbeni hole cards-ot is. A támadó potenciálisan hozzáférhetett fájlokhoz, tárolt jelszavakhoz, session cookie-khoz, fizetési adatokhoz és kriptopénztárcákhoz is.
Paul Gregg a vizsgálat középpontjában
Azonosították azokat a fiókokat, amelyeket a high-stakes közösség Paul Gregggel hoz összefüggésbe.
Aleksey „Avr0ra” Borovkov és más médiumok által közzétett információk szerint Gregg a következő fiókokkal állhat összefüggésben:
-
GGPoker: Paul Gregg
-
CoinPoker: Europe
-
Winning Poker Network: JackKlompus
-
Winning Poker Network: OxOO
-
Winning Poker Network: Ez[Pz]
⚠️ Online poker players: we've confirmed a covert remote-access agent planted on players' Windows PCs through compromised poker software.
— WolfSec0x0 (@wolfsec0x0) September 29, 2026
Current estimate: ~30 users affected, in several countries across Europe, North America and Oceania.
Details and checks below 🧵
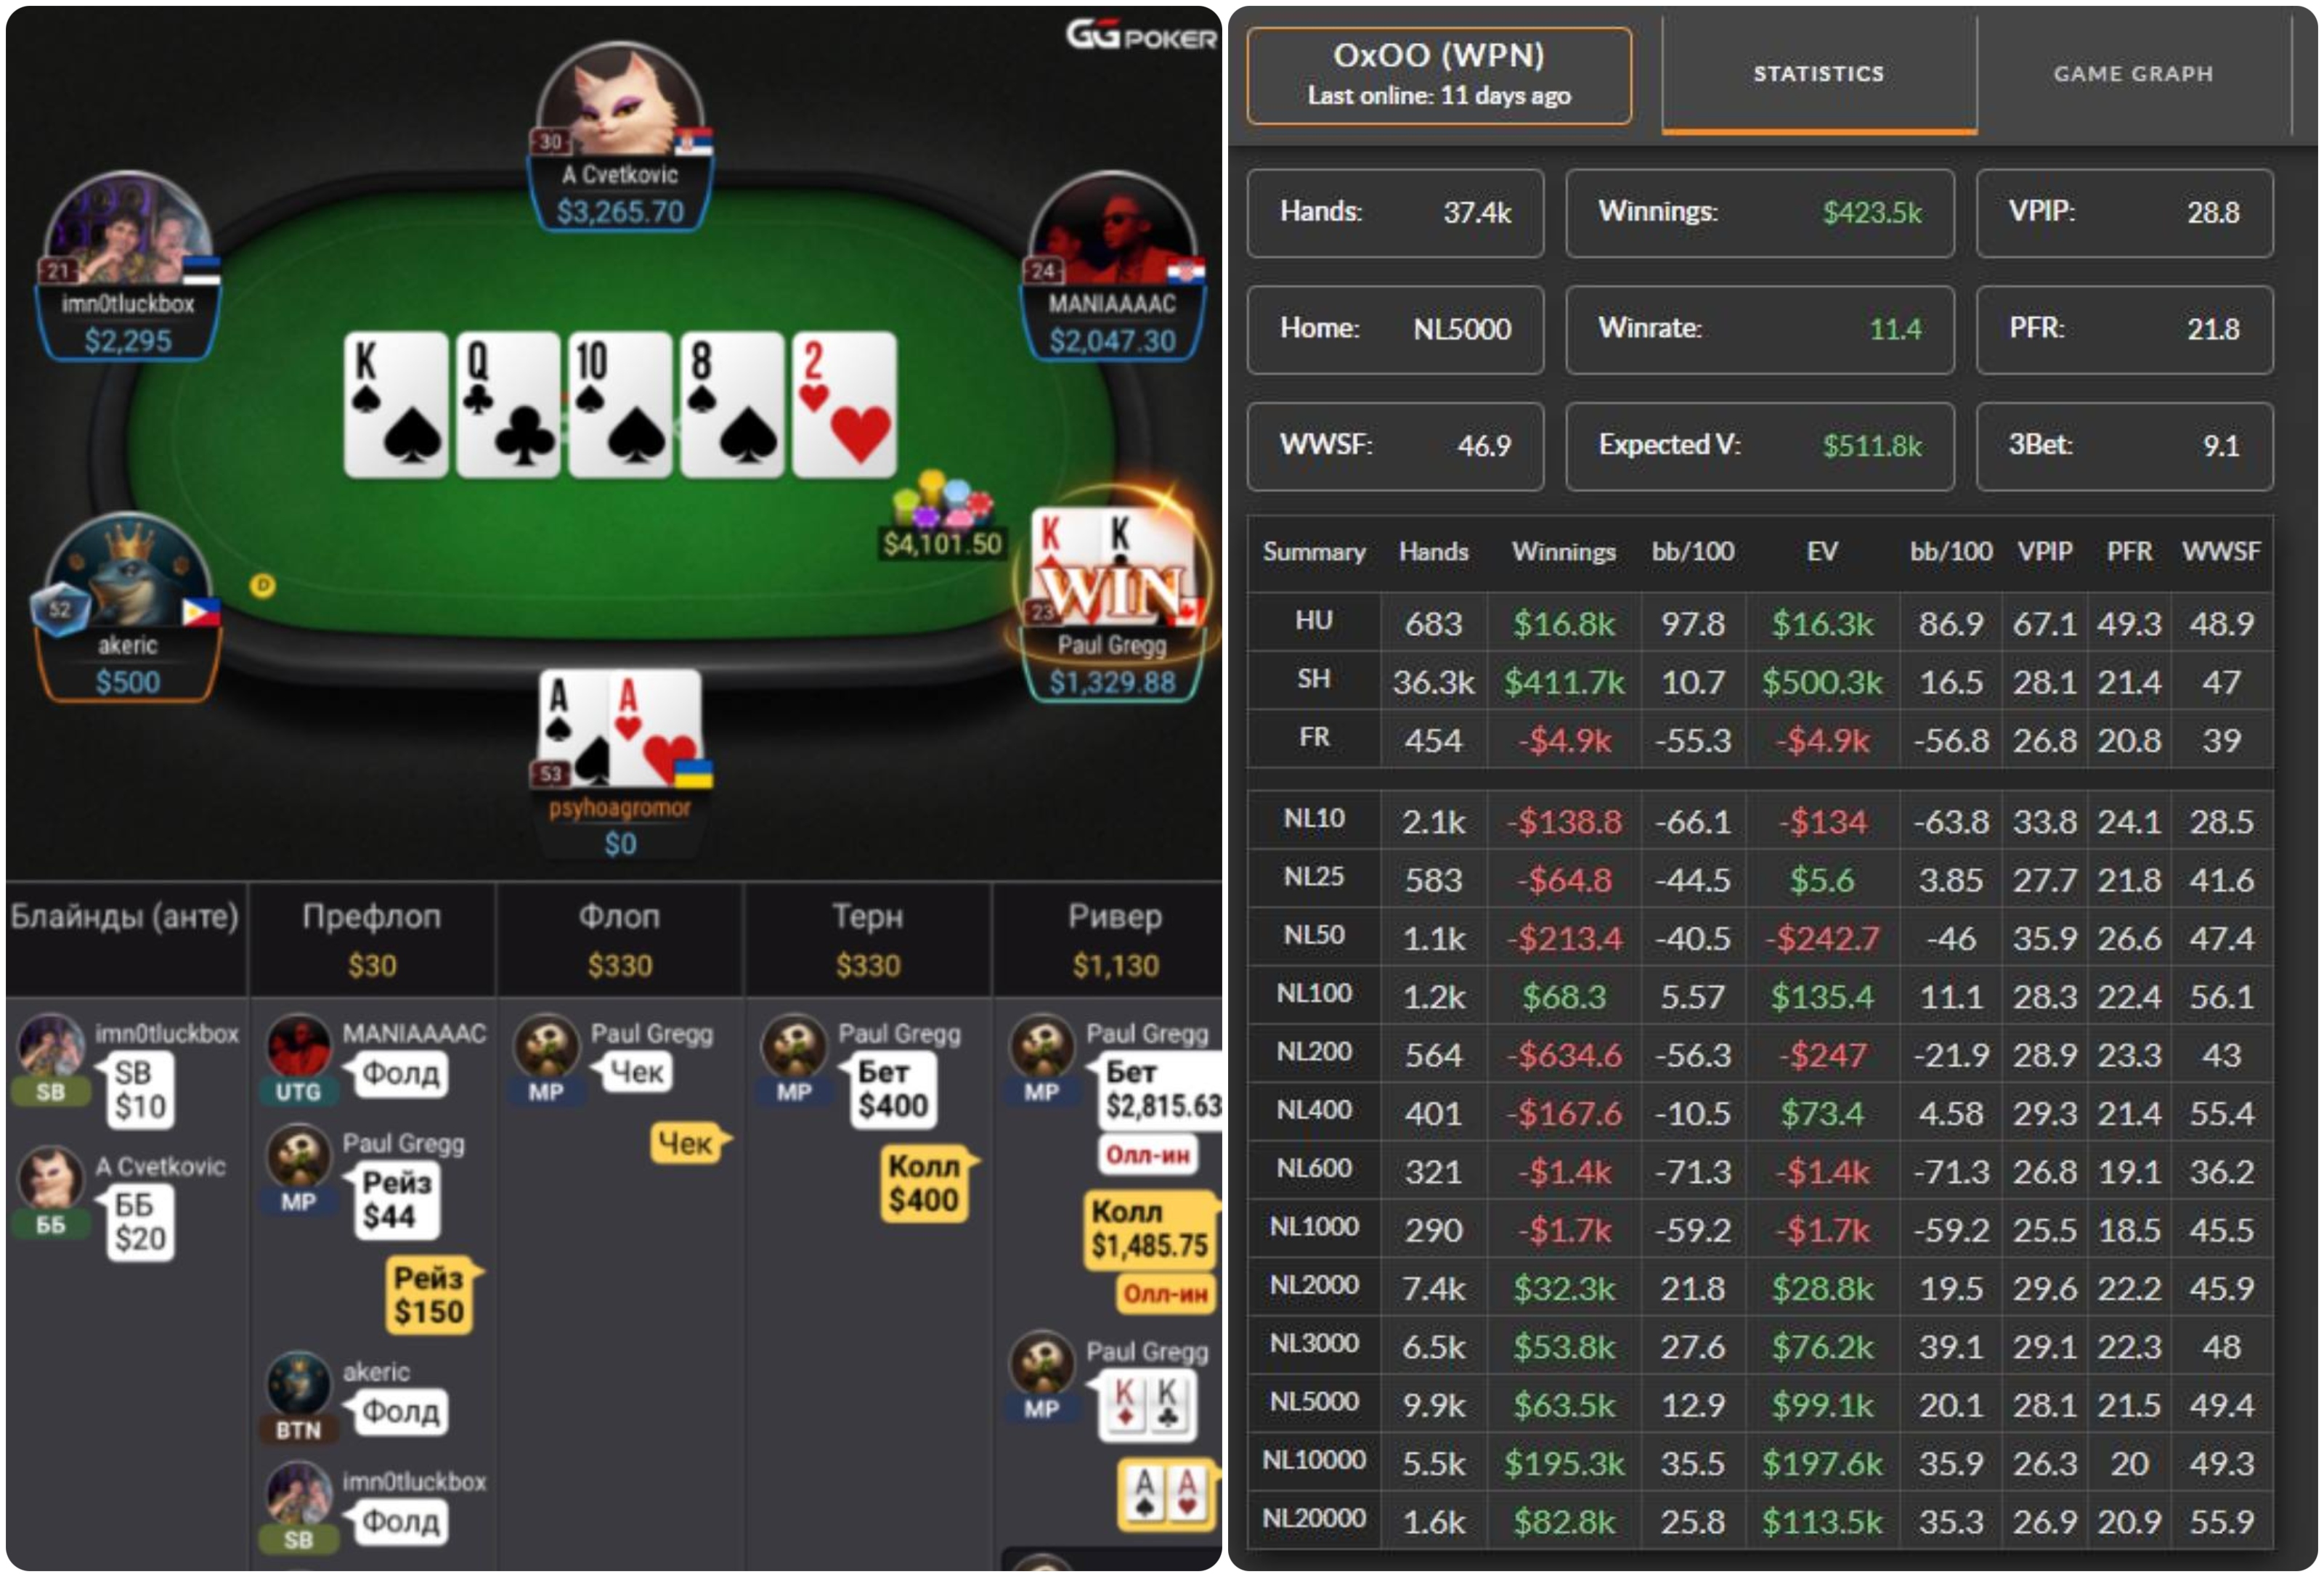
Ezek a kapcsolatokat a közösségi vizsgálatok és közzétett adatok alapján állapították meg, de nem tekinthetők hivatalos vizsgálat végleges eredményének. Különösen a rendkívül erős eredmények keltették fel a figyelmet. A SmartHand adatai szerint, amelyeket a PokerListings idézett, az OxOO és JackKlompus fiókok együttes nyeresége meghaladta a 837.000 dollárt. Ezek a fiókok többször is megjelentek az eredményes játékosok között a magas cash games-ben.
Például Paul Gregg 2026 májusában a legnyereségesebb játékos volt az NL2K-n, körülbelül 55.000 dolláros nyereséggel. A StatName szerint JackKlompus 2025-ben körülbelül 232.000 dollárt, OxOO pedig 162.000 dollárt ért el. Ez önmagában természetesen nem bizonyíték csalásra. Sokkal fontosabbak azok a minták, amelyek a játékok részletes elemzésekor merültek fel a játékosok szerint.
Több mint 90% játék bizonyos ellenfelekkel?
A high-stakes játékosok közzétett információk szerint vizsgálni kezdték, hogy kikkel játszottak leggyakrabban a gyanús fiókok, és kik ellen nyertek a legtöbbet. Az eredmény egy rendkívül furcsa minta lett. A rekonstrukció szerint néhány fiók esetében több mint 90% lejátszott hand egy konkrét játékoscsoport ellen zajlott. Ezek közül néhány ellenfél később Mesh Agent-et talált a számítógépén.
Ha ezt a kapcsolatot véglegesen igazolnák, az megmagyarázná, miért működhetett az állítólagos csalás olyan sokáig anélkül, hogy a pókertermek azonnal észlelték volna. A gyanús játékosnak ugyanis nem kellett látnia az összes játékos lapjait az asztalnál. Csak azok ellen az ellenfelek ellen volt előnye, akiknek a számítógépei kompromittálva voltak. Másokkal szemben normálisan játszhatott. Ez a modell egyúttal lehetővé tette, hogy célzottan keressen konkrét áldozatokat - azaz klasszikus "bumhunting", de azzal a tudattal, hogy az adott ellenfél kártyáit potenciálisan láthatja.
Gregg hónapokig gyanús lehetett
A Grigorij "psyhoagromor" Kovtunov orosz high-stakes játékos a Poker-Red szerint elmondta, hogy Paul Gregg-tel kapcsolatos kétségeit már áprilistól kezdte megosztani magánkörben. Egyes döntései, méretezései és megmozdulásai szerinte túl gyakran tökéletesen reagáltak az ellenfél kezének erejére. Körülbelül egy hónappal a botrány kirobbanása előtt az RTA-val és más csalási formákkal küzdő high-stakes játékosok egy csoportjával osztotta meg gyanúját.
This is one of the biggest things that has happened in online poker, how we react to it as a community and individuals is very important. If you’ve played online on a desktop in the last few years (and especially if higher stakes cash and used any 3rd party tools) please follow… https://t.co/z1PQ1y83vN
— Patrick Leonard 🫡 (@padspoker) September 29, 2026
Kovtunov szerint Gregg körülbelül két nappal később eltűnt az asztaloktól. Kovtunov később állította, hogy saját számítógépén is megtalálta a Mesh Agent-t. Egy másik játékos szintén igazolta a program jelenlétét, és elmondta, hogy Gregg volt az, aki a GGPokeren a legtöbb pénzt nyerte ellene. Ezek az állítások azonban továbbra is a közösségi vizsgálat részét képezik, és még nem erősítette meg őket független forenzikus jelentés.
A CoinPoker már két éve blokkolhatta
A botrányhoz egy új érdekes információ is csatlakozott. Patrick Leonard állítása szerint a CoinPoker körülbelül két éve blokkolta a Paul Gregg néven regisztrált fiókot, amely a "Europe" becenevet használta. Leonard szerint a CoinPoker biztonsági csapata olyan tevékenységeket fedezett fel, amelyeket súlyos szabálysértésnek tekintett, és így a fiókot blokkolta, valamint körülbelül 100.000 dollárt elkobzott. Ezeket a pénzeket állítólag a károsult játékosok között osztották szét.
Leonard azt is állítja, hogy Gregg panaszt nyújtott be a szerencsejáték-bizottsághoz, de a beadvány állítólag nem folytatódott tovább. Ez az esemény különösen jelentőségteljes, mivel a "Europe" becenév, amelyet Leonard a korábbi CoinPoker fiókkal hoz összefüggésbe, az aktuális vizsgálatban érintett fiókok között is szerepel. Mindezt jelenleg főként Leonard nyilvános állításai és másodlagos források támasztják alá. Maga a CoinPoker eddig nem közölt teljes nyilvános dokumentációt, amely megvilágítaná az ügy minden körülményét.
A pókeres third-party szoftver kompromittálódása
Az eset eredeti változata egy fontos kérdést nyitott meg: hogyan jutott be egyáltalán a Mesh Agent a játékosok számítógépeire? Ebben a tekintetben már vannak új információk. WolfSec szerint a távoli hozzáférést biztosító ügynököt kompromittált pókeres third-party szoftver elosztásával terjesztették. Vizsgálata szerint legalább két eszközt használtak. Az egyik esetében a gyártó igazolta a program kompromittálását. A másiknál a biztonsági szakértő a szoftver kódjának elemzésével azonosította a módosított verziót.
A PokerStrategy arról számolt be, hogy az IntuitiveTables, amelyet leginkább a pókeres asztalok szervezésére használnak, nyilvánosan megerősítette, hogy a kompromittált alkalmazások közé tartozik. Ám ez nem jelenti automatikusan azt, hogy az IntuitiveTables volt az egyetlen fertőzési út.” Egyik érintett játékos azt állította, hogy soha nem használta ezt a programot, de a Mesh Agent mégis megtalálható volt a számítógépén. A nyomozók többféle terjedési módszert sem zárnak ki, például más kompromittált pókeres szoftver, adathalász e-mailek, hamis oldalak vagy célzott egyéni támadások használatát.
Valószínűleg magukat a pókertermeket nem érte támadás
Ez élesen különbözteti meg a történelmi Absolute Poker és UltimateBet szuperuser botrányoktól. Egyelőre semmi sem utal arra, hogy a támadók közvetlen hozzáférést szereztek volna valamely pókerterem rendszereiben elérhető „isten módhoz”. WolfSec szerint maguk a pókeres kliensek nem kompromittálódtak. A támadók az ellenség számítógépéről szereztek információkat.
A játékos szempontjából azonban az eredmény gyakorlatilag ugyanaz: az ellenség láthatja a lapjait, mielőtt döntéseket hozna. WolfSec kifejezetten kijelentette, hogy például a GGPoker és a ClubWPT Gold nem voltak a kompromittált kód forrásai. Az első közösségi jelentések szerint a károsultak akár több millió dollárt is veszíthettek. Ezt az összeget azonban jelenleg nem lehet megerősítettnek tekinteni.
Aleksey Borovkov a poker teremeken belüli veszteségekről beszélt, de nincs nyilvánosan elérhető részletes lista, amely egyértelműen bizonyítaná ezeket a számokat. Jelenleg sokkal megalapozottabbak azok az adatok, amelyek az aktuális vizsgálatban szereplő fiókok által elért több százezres nyereségről szólnak. Maga az OxOO és JackKlompus fiókok több mint 837.000 dolláros kombinált nyereséget értek el a közzétett adatok szerint. Azonban nem lehet automatikusan feltételezni, hogy ezek a nyeremények mind csalásból származtak.
Más aggasztó megállapítások szerint a távoli ügynök viselkedése is eltűnt, amikor a játékosok körében elterjedtek a gyanúk. A PokerStrategy szerint WolfSec tapasztalatai alapján valaki távolról csatlakozott a fertőzött számítógéphez, és eltávolította a Mesh Agent-et vagy az alkalmazott szkripteket. Ez azt jelenti, hogy néhány további játékos fertőzött lehetett úgy, hogy a program már nincs a számítógépén. A Windows azonban bizonyos nyomokat megőrizhet annak korábbi telepítéséről.
Mit tehetnek az online játékosok?
Az új információk különösen sürgetővé teszik a biztonsági ellenőrzéseket, különösen azok számára, akik az elmúlt években Windows rendszert és különféle pókeres third-party eszközöket használtak. WolfSec javasolja a Mesh Agent szolgáltatás, a MeshCentral bejegyzések, és a Windows Defender szokatlan kivételeinek ellenőrzését. Maga a MeshCentral jelenléte azonban önmagában még nem jelent fertőzést. Az alkalmazást legitim módon használják cégek és IT környezetekben. Ha azonban a felhasználó nem tud róla, hogy lenne valamilyen legális oka a szoftvernek a számítógépén való jelenlétére, helyzetét potenciális biztonsági kockázatnak tekintse.
Ha van gyanú a készülék kompromittálására, ajánlott lépések:
-
a számítógép leválasztása az internetről,
-
esetleges bizonyítékok eltávolítása előtt azok megőrzése,
-
e-mail jelszavak megváltoztatása egy másik biztonságos eszközről,
-
a pókerterem, kriptopénz-tőzsdék és más fiókok jelszavainak módosítása,
-
összes aktív munkamenetből való kijelentkezés,
-
kétfaktoros hitelesítés bekapcsolása,
-
kapcsolatfelvétel a pókertermekkel és illetékes hatóságokkal,
-
és a szükséges bizonyítékok rögzítése után teljes rendszer újratelepítése.
Check your PC. Open PowerShell and run:
— WolfSec0x0 (@wolfsec0x0) September 29, 2026
Get-Service 'Mesh Agent'
Get-ChildItem 'HKLM:\SOFTWARE\Open Source'
The second line finds the registry keys the agent leaves behind after removal. If either shows "Mesh Agent", it's there or was. The full report has more checks.
WolfSec figyelmeztet arra is, hogy önmagában a Mesh Agent eltávolítása nem biztos, hogy elegendő. Ha a támadónak hosszabb ideig teljes hozzáférése volt a rendszerhez, nem lehet tudni, milyen további változtatásokat hajtott végre az eszközön. Azonban a játékosok kerüljenek mindenféle véletlenszerű „detektor” vagy javító program letöltését, amelyeket Telegramon, fórumokon vagy privát üzenetekben terjesztenek.
Szervezett kibertámadás, nem pedig klasszikus szuperuser
Minden további információval az eset egyre inkább céltudatos kiberműveletre emlékeztet a high-stakes játékosok ellen, mint egy klasszikus póker szuperuser botrányra. A támadóknak potenciálisan azonosítaniuk kellett a jövedelmező áldozatokat, káros kódot kellett eljuttatniuk a számítógépeikre, fenntartaniuk a távoli hozzáférést, kideríteni, mikor és hol játszanak, és ezután az asztalukhoz kerülniük. Egyes források ezért felvetik annak lehetőségét, hogy a művelet mögött nem egyetlen személy állhatott. Azonban az organizált csoport létezését jelenleg még nem sikerült véglegesen igazolni.
Az eset közzététele óta már sokkal több konkrét információ áll rendelkezésre. Ismerjük az első gyanús fiókokat, nyilvános adatbázis eredmények léteznek, több játékos állítja, hogy saját számítógépén találta meg a Mesh Agent-et, és a biztonsági elemzés már összekapcsolja a távoli ügynök terjesztését kompromittált harmadik fél pókeres szoftverrel. Hiányozik azonban egy alapvető dolog – a teljes körű nyilvános forenzikus jelentés, valamint az egyes pókertermek vizsgálatának eredményei.
Ezért még nem mondható el véglegesen, hány játékos volt érintett, mi volt az összesített pénzügyi kár, mely fiókokat irányította ténylegesen ugyanaz a személy vagy csoport, és ki állt pontosan az egész művelet mögött. Ha azonban a közzétett technikai megállapítások mellé bizonyítékok csatlakoznak, amelyek a távoli hozzáférést konkrét pókerfiókokkal és pénzügyi eredményekkel kapcsolják össze, az online póker egyike lehet az utóbbi évek legsúlyosabb csalási botrányainak.
Források: PokerNews, eredeti szál X-en, Two Plus Two, Pastebin.com, Poker-Red, PokerListings, GipsyTeam