Reakció egy trójai botrányra
Ez a biztonsági eszköz egy közvetlen válasz volt egy szeptemberi botrányra. Ebben az esetben a népszerű poker applikációk (Jurojin Poker és IntuitiveTables) kompromittált verzióiban fedezték fel a MeshAgent trójait. Ez a támadónak lehetővé tette, hogy több mint húsz európai és észak-amerikai high stakes játékos képernyőjét és pontos kártyáit is lássa.
Az eszköz alkotói hangsúlyozzák, hogy a pókerplatformok szerverei nem estek áldozatul, a kártyák kiszivárgása közvetlenül az áldozatok számítógépeiről történt. Az így szerzett információk kihasználása azonban statisztikai nyomokat hagy a játékbeli döntésekben, amelyeket a rendszer képes azonosítani, függetlenül attól, hogyan szerezték az adatokat.
Egy fontos páros áll az egyedülálló rendszer mögött. Dr. Thanh Tran, a QuintAce és az AceGuardian alapítója és vezérigazgatója/technológiai igazgatója, korábbi professzor a Karlsruhe Institute of Technology-n és kutató a Stanfordi Egyetemen. John Andress az AceGuardian játékintegritás vezetője és egykori high stakes NLH profi.
Az AceGuardian csapata 2019 óta kezeli a csalás elleni rendszereket hét nemzetközi platformon, és naponta milliónyi döntést értékelnek.
Hogyan működik az eszköz: Hat kulcsjel a gyanús viselkedésre
A rendszer a lejátszott kezek elemzésének elvén működik, amikor a biztonsági rendszer rendelkezésére áll az összes játékos kártyáinak teljes információja az asztalnál. Több kifinomult statisztikai mérőszámot kombinál:
-
Equity összehasonlítás: A játékos döntéseit összehasonlítják három szinten – az összes lehetséges kombinációhoz, az ellenfél valós lapjaihoz és a Bayesi modell alapján becsült range-hez képest. A teszt megvizsgálja, hogy a játékos reakciói szokatlanul függnek-e az ellenfél pontos, rejtett lapjaitól, még a standard stratégiák figyelembevételével is.
-
Oracle Folds: Olyan szituációkra utal, amikor a játékos erős kombinációt veszít el (például top pár vagy két pár), amely jó a szokásos ellenfélrange ellen, de hátrányos az ellenfél pontos rejtett lapjaival szemben.
-
Bluff Index: Figyeli az alacsony equity-val tett tétek gyakoriságát és sikerét az ellenfél konkrét kombinációival szemben.
-
Blöff elkapása: Ellentéte a Bluff Indexnek. Mér teröm kísérli meg elkapni az ellenfél blöffjeit.
-
Győzelmi arány: Elemzi az eredményeket azokkal a játékosokkal összevetve, akik hasonló számú kezet játszottak le és hasonló stílusban.
-
Döntési idő: Követi az akció sebességét konkrét helyzetekben, például amikor helyesen dobja el az erős kezét egy hatalmas potban 2 másodperc alatt.
A rendszer kimenetele nem automatikus kitiltásokat eredményez. A szoftver kockázati pontszámot rendel a gyanús kezekhez 0 és 100 között, és egy rangsort generál az emberi ellenőrzéshez. Egy fiók csak akkor kerül megjelölésre, ha több figyelmeztető jelzés egyezik meg nagyszámú lejátszott kéz esetében.
Egy esettanulmány: „Paul Gregg” – Miért nem elég önmagában a nyerési arány
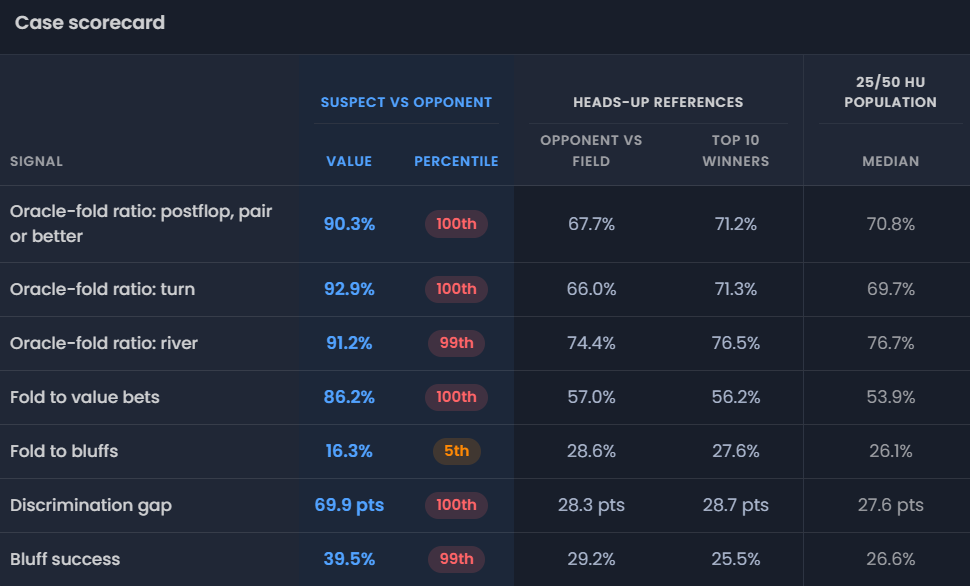
A szerzők egy valódi esettanulmány bemutatásával demonstrálták hatékonyságukat egy „Paul Gregg” néven ismert botrány kapcsán. Az elemzés 757 leosztott kéz mintájára összpontosított 10 hét alatt 25/50 limiten, főként heads-up-okban. A gyanúsított ezekben a párbajokban körülbelül 45.000 dollárt nyert és nem volt veszteséges estje.
Ha a terem csak a játékos nyereményeit (bb/100) nézte volna, a gyanúsított könnyedén elrejtőzhetett volna. Legjobb sorozata a 81. percentilisben volt 2 010 összehasonlítható játékos között, ami egy erős profi szokványos jó sorozatát tükrözte.
Az új döntési modell alkalmazása azonban feltárta a kegyetlen valóságot:
-
Az alapszintű modell 72 gyanús kezet azonosított.
-
A játékos a legfelső 1% extrémjei közé került hat kulcsjelzésnél a 193 összehasonlított heads-up játékos között.
-
Ismételten extrém gyors dobásokat mutatott, amikor hajszál híján legyőzték (beleértve az A-A kombinációt).
Elérhetőség teremtulajdonosok és játékosok számára
A forráskód közzététele a GitHub-on MIT licenc alatt azt jelenti, hogy bármely online póker üzemeltető ingyenesen integrálhatja ezt az észlelési rendszert saját infrastruktúrájába.
Ezen felül a kutatócsoport a póker közösségre is gondolt. Azok a játékosok, akik gyanítják, hogy számítógépük kompromittálódott vagy olyan ellenféllel szembesültek, aki tisztességtelenül hozzáférhetett kártyáikhoz, közvetlenül elküldhetik lejátszott kezeik történetét ingyenes elemzésre a research@aceguardian.co e-mail címre.
Ennek a kódnak a létrehozása jelentős mérföldkövet jelent az online póker biztonságában. Egyben világos üzenetet küld: még ha támadók új módokat is találnak a kártyák megismerésére, a matematikai és statisztikai nyomok előbb-utóbb leleplezik őket a virtuális asztaloknál.
Forrás: QuintAce