A csalás magyarázata
Ha olvasta az első cikkünket erről az ügyről, akkor már tudja, hogy ez az online póker történetének egyik legnagyobb botránya, amely során a támadó hónapokon át valós időben láthatta ellenfelei feltárt lapjait a high-stakes asztaloknál.
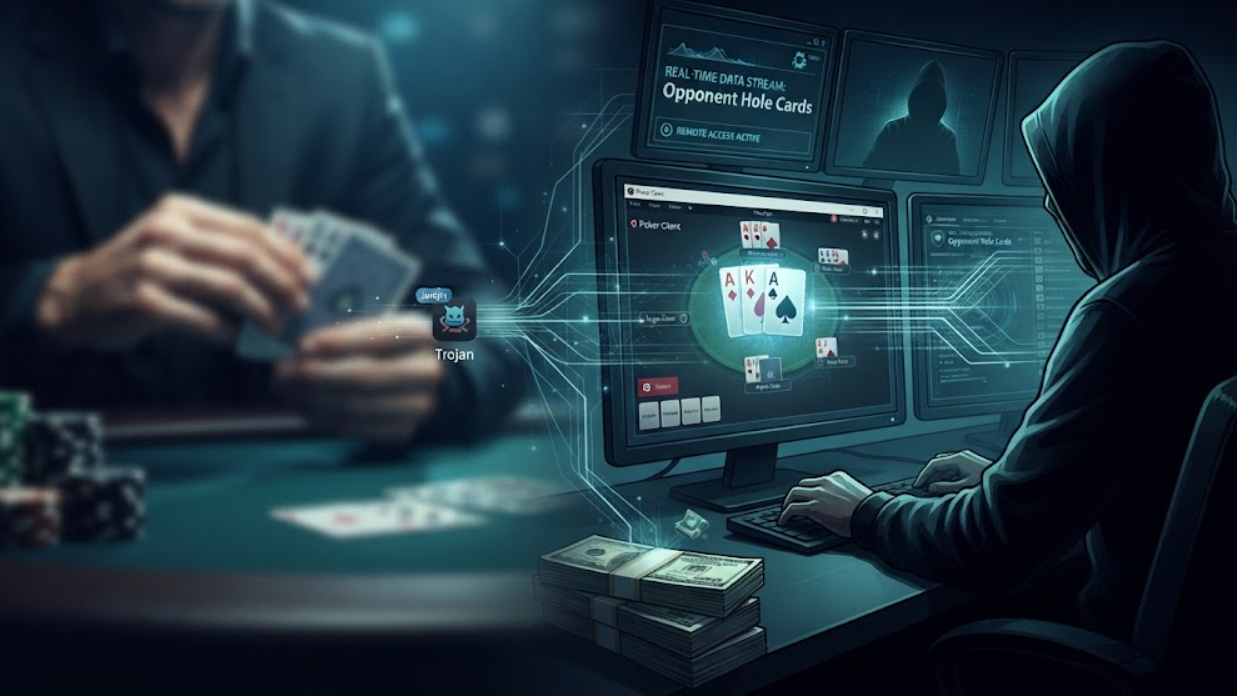
A csalás nem a pókerplatformok közvetlen megtámadásával történt. A támadó titokban telepített egy legális távoli irányító eszközt (Mesh Agent) az áldozatok számítógépére, ami lehetővé tette számára, hogy teljes áttekintése legyen a kijelölt profi játékosok lapjairól, így elvett tőlük százezreket, sőt milliókat.
A fertőzés megerősített forrása
Az elmúlt napok legfontosabb újdonsága a Mesh Agent szoftver áldozatok gépeire történő telepítésének pontos azonosítása. A népszerű multi-tabling eszköz, a Jurojin Poker fejlesztői hivatalosan megerősítették, hogy a támadó hozzáférést szerzett a szervereikhez és a kezelői fiókokhoz.
2025 júniusa és 2026 júniusa között a támadó képes volt high-stakes játékosokat speciális frissítési csoportokba sorolni. Amikor ezek a játékosok megnyitották a Jurojin-t, letöltöttek egy módosított frissítési csomagot. Ez tartalmazott egy hamisítvány indító fájlt, amely titokban telepítette a Mesh Agentet, majd elindította az eredeti, digitálisan aláírt Jurojin alkalmazást. A játékosnak semmi gyanúja nem volt, mivel a szoftver teljesen normálisan működött.
A Jurojin ugyanakkor elismerte, hogy a fertőzés rekonstruálásában jelentős korlátozásokkal küzdenek. Adatbázis-mentéseik csak bizonyos időközönként rögzítették a csoportok összetételét. Ha a támadó valakit rövid időre hozzáadott és eltávolított a csoportból, az a logokból hiányozhatott.
We have made a new page with a more technical explanation of how the attack worked for everyone to see: https://t.co/Qmgs5s9cb7
— Jurojin Poker (@JurojinPoker) October 2, 2026
Az áldozatok beszámolói
A károsult profi játékosok tanúvallomásai bemutatják, milyen pusztító hatással volt a csalás a bankrolljukra. A spanyol high-stakes profi játékos, Nacho Morón egy sessiont mesélt el, ahol az “Europe” nevű fiók (a feltételezett elkövető, Paul Gregg) 15 perc alatt 60.000 dollárt vitt el tőle egy heads-up során.
A veszteségeit Morón 100.000 és 200.000 dollár közé becsüli. Megjegyezte, hogy „Ez az ember nem vakon támadott. Nemcsak látta a kártyákat, de jól is játszott, ezért tartott ilyen sokáig, míg kiderült a csalás.”
Manuel Saavedrának több mint egy évig volt spyware a gépén. Dokumentált veszteségei 59.275 dollárra rúgtak a GGPoker-en és további 43.176 euróra az ACR Poker-en Paul Gregg ellen. Saavedra elmondta, hogy a támadó saját maga nyitotta meg neki a heads-up asztalokat, és hogyan használt extra blokereket a multiway potokban ismerve a kártyáit, más mit sem sejtő játékosok ellen.
Számok, amelyeket a GGPoker figyelmen kívül hagyott
A mozaik kulcsfontosságú darabja a Mobius Poker alapítójának, Patrick Howardnak szeptember 1-i elemzése, miután barátja a Gregg elleni óriási veszteségek miatt majdnem abbahagyta a pókert. Howard 32.780 Paul Gregg által játszott kezet elemzett a GGPoker-en, és jelentést küldött a terem vezetőségének.
Gregg összesített nyerési aránya +13,9 bb/100 volt a 10/20 6-max asztalokon. Egy átlagos játékos esélye, hogy egyszerű varianciával érje el ezt, 1:35 100 volt.
Miközben Gregg kisebb potokban (40 bb alatt) -802 bb veszteséget könyvelt el, 150 bb feletti potokban +2 497 bb nyereséget ért el a showdownok 74,3% -os nyerési arányával.
40 bb feletti potokban 153 agresszív lépést tett riveren, 78-szor showdownra került sor és 59-szer (75,6%) nyerte meg ezeket, mely jelentősen több mint a többi regular átlaga (58,2%). Riveren való emelések során 81-ből 52 esetben nyert (64,2% vs átlag 48,6%).
A GGPoker teljesen figyelmen kívül hagyta ezt a figyelmeztető jelentést egy hónapon keresztül, és csak október 2-án este lépett kapcsolatba Howardszal, amikor a spanyol Poker Red magazin közzétette a jelentésről szóló cikket, és a hír elterjedt az X hálózaton.
Quick clarification on the Poker-Red article: the report was a database review I did in early September, flagging anomalies for GG to keep monitoring, not an accusation. GG reached out to me today. The investigation is led by @wolfsec0x0 with help from affected players. His… https://t.co/dkt1XActXB
— Mobius Poker (@mobiuspoker) October 2, 2026
Kasinók reakciói
Az eset világosan megmutatta a különbségeket a különböző pókerplatformok reakcióiban. Míg más kasinók hónapokig, sőt évekig hagyták játszani a gyanúsítottnak számító fiókokat, a CoinPoker már egy évvel ezelőtt felfedezte az “Europe” fiókot (amelyet közvetlenül Paul Gregg neve alatt regisztráltak), és egy héten belül leállította.
A világhírű profi és a CoinPoker nagykövete, Patrick Leonard elmondta, hogy a CoinPoker azonnal blokkolta a fiókot, lefoglalt több mint 100.000 dollárt, és visszaosztotta a károsult játékosok között. Ezt az információt Nacho Morón is megerősítette, akinek a kaszinó 60.000 dollárt térített vissza, amit heads-up során veszített el Greggel szemben.
Gregg fellebbezett a szabályozó szervhez, de amikor a CoinPoker bizonyítékokat nyújtott be, lemondott a további küzdelemről. Leonard azonban elismerte, hogy akkor még senki sem tudta, hogy a probléma nagyobb mértékben a Jurojin révén van, amelyet maga is használt.
A probléma nyilvánosságra hozatala után gyors megoldás érkezett az ACR Poker részéről. A vezérigazgató, Phil Nagy bemutatta az új Screen Shield funkciót, amely blokkolja az összes képernyőrögzítő vagy megosztó eszközt, amikor a póker kliens fut. Emellett a kaszinó elküldte a kezek történetét elemzésre, és kártérítést ígért a károsultaknak.
🚨 WPN Security Update : Screen Shield
— ACR Poker (@ACR_POKER) October 2, 2026
Join @WPN_CEO Phil Nagy LIVE on Kick streaming High Stakes on ACR Poker!👇https://t.co/qd4uoX57cK
🔴 LIVE NOW #acrpoker https://t.co/LanmZpWpPs pic.twitter.com/zyhoW8Y1mO
Minden kaszinó azonban külön-külön reagál, és nyilvánvaló a kommunikáció hiánya közöttük. A már említett Nacho Morón és Patrick Leonard élesen bírálták azt a tényt, hogy a pókerkaszinók egyáltalán nem osztanak meg információkat a blokkolt csalókról.
Morón a Las Vegas-i kaszinóhelyzethez hasonlította a helyzetet: „Ha egy Las Vegas-i kaszinóban csaláson kapnak, öt percen belül minden kaszinóban megvan a fényképed, és sehol sem engednek be. A póker kaszinóknak meg kell tanulniuk kommunikálni.”
Mit kellene a játékosoknak most tenniük?
Ez a botrány létfontosságú kérdéseket vet fel a segédszoftverek biztonságosságával kapcsolatban. Bár a Jurojin fejlesztői biztosítják, hogy a káros kód eltávolításra került, a biztonsági szakértők és maga a Jurojin is nyomatékosan javasolják minden játékosnak, hogy végezzen alapos ellenőrzést a Mesh Agent szoftver jelenlétére.
Bármilyen kétség esetén nem elegendő csupán a program eltávolítása, hanem szükséges lehet az egész Windows rendszer újratelepítése és a merevlemezek formázása. Ajánlott továbbá a jelszavak megváltoztatása a kaszinók, e-mailek és kripto pénztárcák esetében egy másik, nem érintett eszközről.
Források: Poker-Red, X, YouTube